

IA operacional segura
Crie com facilidade agentes e ferramentas seguros para qualquer missão.
ZeroTrusted.ai . . . O multiplicador de força de AI/SI para a sua empresa, departamento e/ou projetos/programas
A ZeroTrusted.ai habilita IA operacional segura e agentes de IA, qualquer que seja a missão. Traga a sua própria IA, e nós acrescentamos uma camada de segurança, privacidade e transparência sobre ela e sobre os sistemas que você já opera, da borda tática à empresa, sem substituir o que já existe.
Crie agentes e ferramentas seguros em seis passos simples
Sem uma nova pilha. Sem um novo modelo. Sem mudanças de código nos sistemas que você já opera.
- 1
Traga a sua IA.
LLMs comerciais com as suas próprias chaves, ou modelos locais e auto-hospedados. Atribua um modelo aprovado a cada agente.
- 2
Conecte os seus sistemas.
Conectores de SIEM, EDR, identidade, e-mail, nuvem, chamados, inteligência de ameaças e OT, ou os seus.
- 3
Crie ou clone um agente.
Comece por um agente entregue com o produto ou registre o seu. Dê a ele uma identidade, um responsável, habilidades, ferramentas e uma missão.
- 4
Defina os limites.
Permissões, listas de ferramentas permitidas, limites de autonomia e política de aprovação, com a política do AI Firewall em cada prompt, resposta e chamada de ferramenta.
- 5
Teste antes de confiar.
Preflight em um clique, benchmarks, testes adversariais e de escape, e revisão humana, até um pacote de evidências assinado.
- 6
Coloque para trabalhar.
Ações de alto impacto esperam uma pessoa, cada ação é rastreada e os achados levam à remediação e a um novo teste.
Funciona da mesma forma em um laptop avançado e no data center da empresa.
O problema é a confiança, não a tecnologia
A IA está pronta para o trabalho real da missão. A maioria das missões ainda não tem autorização para usá-la. As equipes de segurança precisam saber quem vê os dados, o que um agente pode fazer e se alguém pode provar o que aconteceu. Sem essas respostas, a decisão segura é «não», e a IA fica na demonstração.
Ao mesmo tempo, especialistas habilitados e certificados são as pessoas mais difíceis de contratar, e os agentes de IA trazem um novo risco interno: credenciais válidas não equivalem a autoridade ilimitada.
Uma camada segura sobre o que você já opera
Proteja a IA que você já usa
O AI Firewall e o AI Gateway inspecionam cada prompt, resposta e chamada de ferramenta, seja o modelo ChatGPT, Claude, Gemini, um LLM auto-hospedado ou um framework interno de agentes. Traga as suas próprias chaves e mantenha o controle dos provedores.
Conecte as ferramentas que você já tem
O AI SOAR conecta-se às suas ferramentas de SIEM, EDR, identidade, e-mail, nuvem, chamados, inteligência de ameaças e OT, e acrescenta agentes de IA governados que testam, investigam, explicam, remediam e testam de novo com evidências.
Crie agentes, ferramentas e operações seguras
Registre os seus próprios agentes, clone e adapte os existentes e acrescente as suas ferramentas e conectores. Cada agente passa pelo preflight e pelos testes antes de tocar uma missão e permanece dentro das suas permissões e limites de autonomia.
Traga a sua própria IA (BYOAI)
Traga a sua própria IA. Nós a tornamos segura, governada e transparente.
Mantenha os LLMs comerciais que você contratou, os modelos de código aberto que os seus engenheiros executam, os agentes que as suas equipes criaram e as ferramentas e servidores MCP que eles chamam. A ZeroTrusted.ai protege, governa e torna tudo transparente sem alterá-los.
Você traz
LLMs comerciais
como ChatGPT, Claude e Gemini, com as suas próprias chaves
A ZeroTrusted.ai acrescenta
Inspeção de cada prompt e resposta, DLP e redação, roteamento por política e auditoria. Você mantém o relacionamento com o provedor, o faturamento e o roteamento de dados.
Você traz
Modelos de código aberto e locais
por meio de Ollama, vLLM, LM Studio, llama.cpp ou NVIDIA NIM
A ZeroTrusted.ai acrescenta
Operação sem egresso, orientação de adequação ao hardware e um catálogo que mostra o país de origem e o risco de cadeia de suprimentos de cada modelo.
Você traz
Agentes e frameworks internos
A ZeroTrusted.ai acrescenta
Identidade do agente, responsável, permissões e limites de autonomia; preflight e testes adversariais; e um rastro completo da missão.
Você traz
Ferramentas, servidores MCP e plugins
A ZeroTrusted.ai acrescenta
Listas de ferramentas permitidas, inspeção de argumentos, revogação diante de uma violação de política e verificações de integridade da cadeia de suprimentos.
Aplicação em linha, fora de banda ou na borda do navegador; o HealthCheck roda ao lado dos seus modelos sem mudanças de código na aplicação. Ao trocar de modelo, as suas políticas, aprovações e evidências permanecem as mesmas.
Uma camada segura, da borda tática à empresa.
As missões não acontecem só no data center. A ZeroTrusted.ai usa o mesmo modelo de política, identidade, governança de agentes e evidências em cada nível, e escala de um laptop pequeno a um grande cluster empresarial.
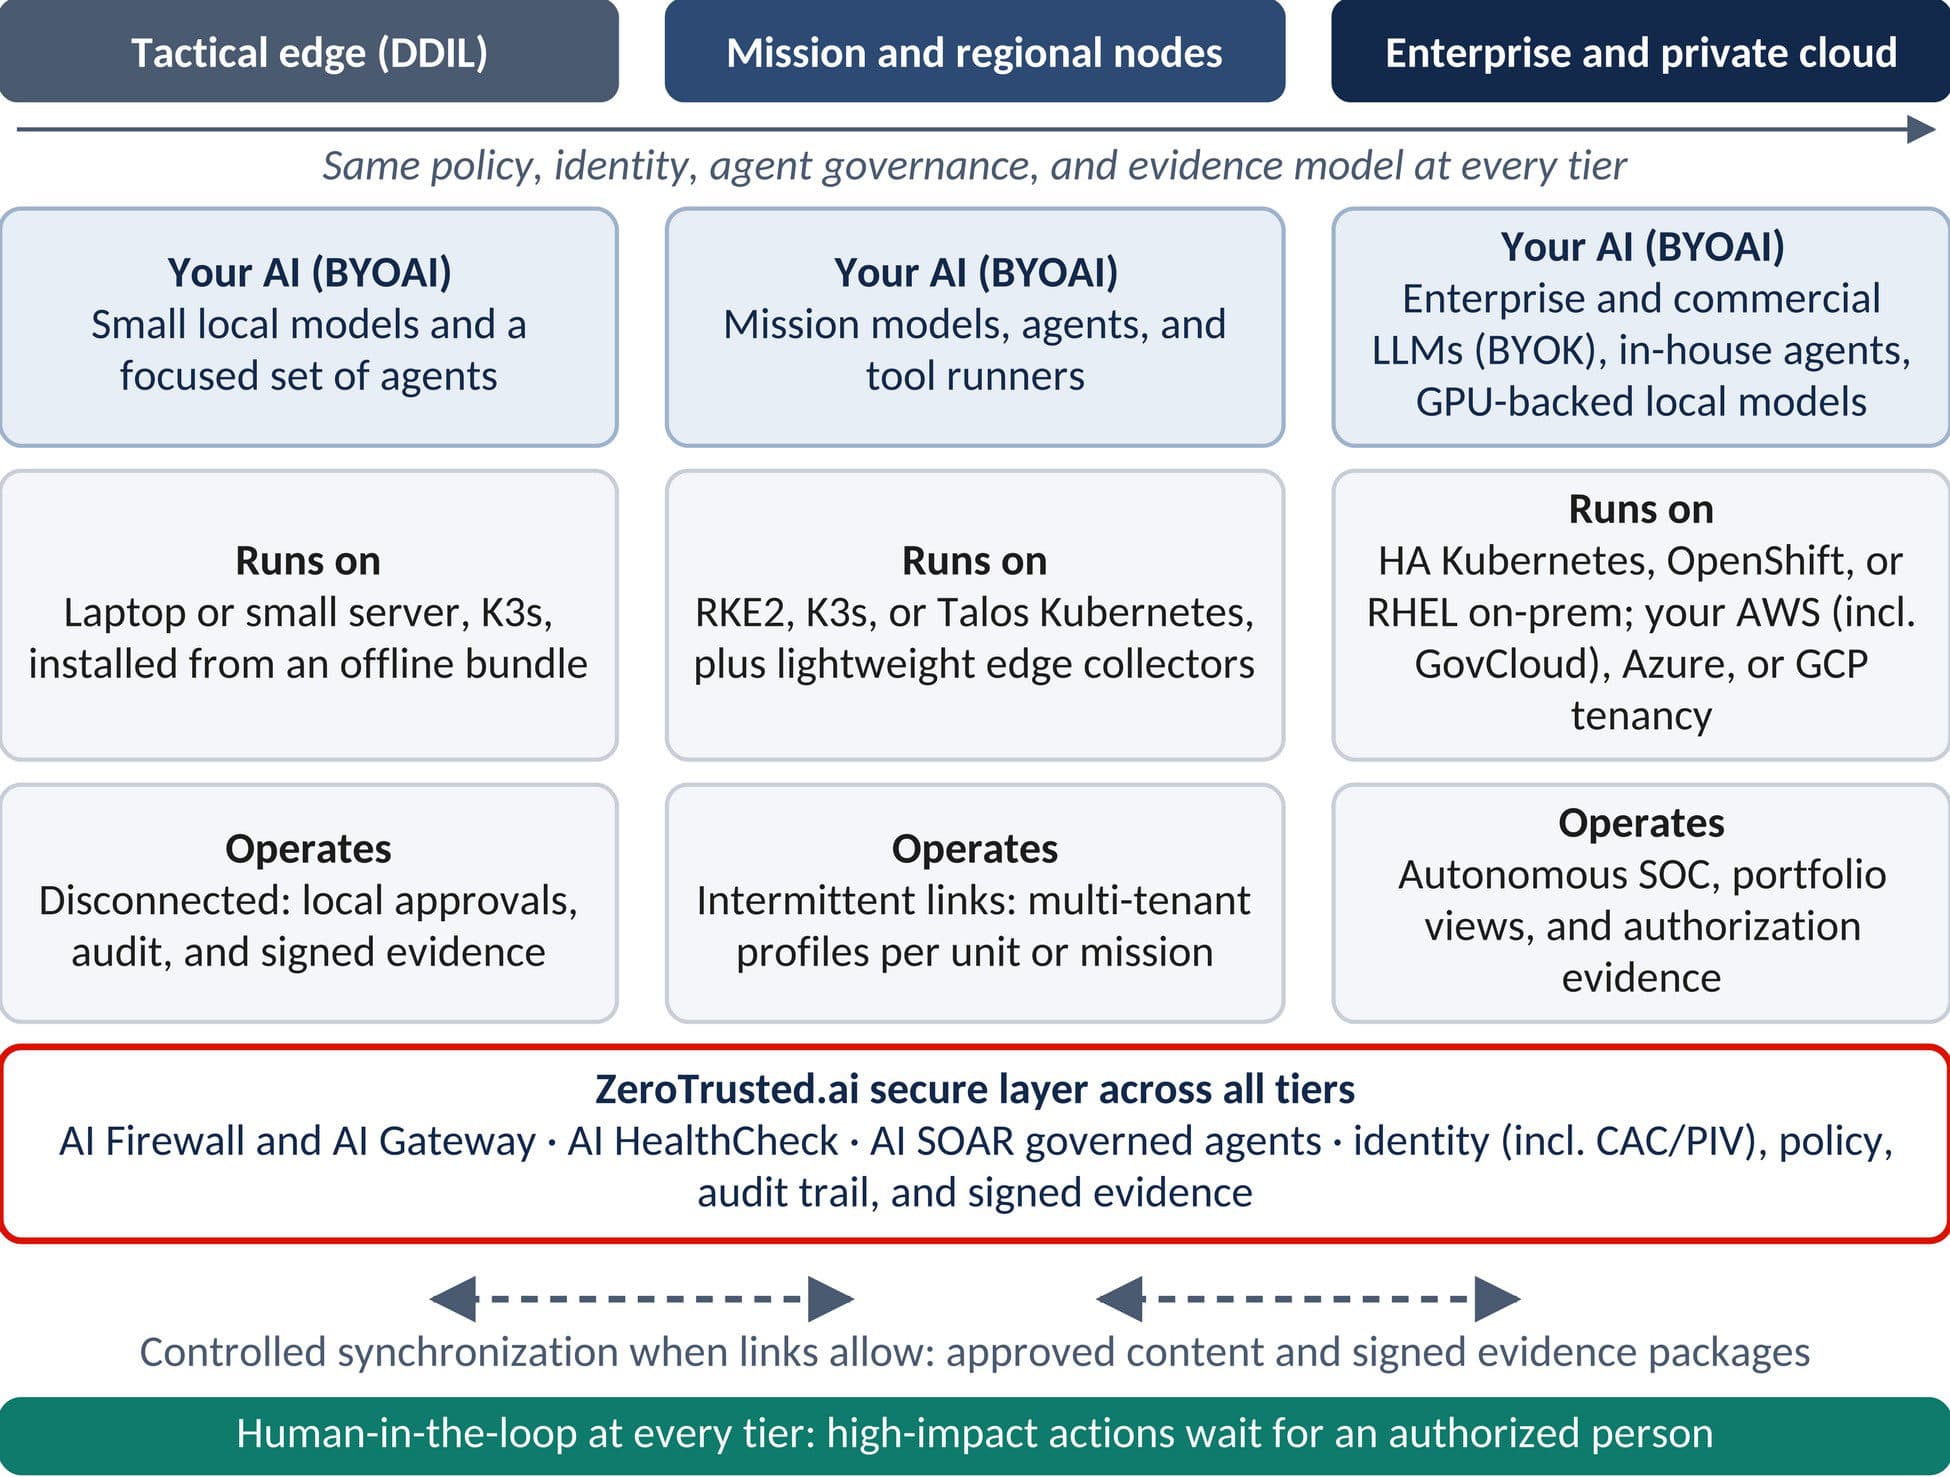
Borda tática e desconectada (DDIL)
Uma instalação de pequeno porte a partir de um pacote offline, com modelos locais, um conjunto focado de agentes e aprovações, auditoria e evidências assinadas no local. Sem necessidade de enlace de retorno.
Nós de missão e regionais
Kubernetes endurecido (RKE2, K3s, Talos) para agentes de missão, modelos e executores de ferramentas, com coletores leves de borda e perfis multilocatário por unidade ou missão.
Empresa e nuvem privada
Kubernetes de alta disponibilidade, Red Hat OpenShift ou RHEL no local, ou a sua própria locação AWS (incluindo GovCloud), Azure ou Google Cloud, com capacidade de GPU, o Autonomous SOC e visões de portfólio.
Em todos os níveis
A sincronização controlada move conteúdo aprovado e pacotes de evidências assinadas quando há enlace, e as ações de alto impacto sempre esperam uma pessoa autorizada.
Como um agente seguro entra em operação
- 1
Registrar
- 2
Preflight
- 3
Testar
- 4
Revisar e aprovar
- 5
Operar
- 6
Remediar e testar de novo
Cada agente recebe uma identidade, um responsável, um Agent-BOM e limites de autonomia. Pessoas revisam os resultados antes de um agente ser empregado, ações de alto impacto esperam aprovação e ferramentas ausentes permanecem visíveis em vez de serem simuladas.
Um multiplicador de força para forças de trabalho habilitadas e certificadas
Mais missões por operador. As pessoas continuam no comando.
Especialistas habilitados são difíceis de encontrar. Os nossos agentes seguros assumem análise repetível, triagem, coleta de evidências e documentação, para que as pessoas habilitadas e certificadas se concentrem em julgamento, decisões e execução. Os agentes ampliam as pessoas; não as substituem. Toda ação relevante permanece com uma pessoa no ciclo.
Para donos de missão
Execute mais operações, com mais rapidez e consistência, dentro dos limites acreditados que já existem.
Para primes e integradores
Entregue agentes de IA seguros dentro da sua própria prestação de serviços e torne cada membro habilitado da equipe mais eficaz.
Para CISOs
Veja quais funções de trabalho são cobertas por pessoas, por agentes governados ou por nenhum dos dois.
Segurança. Privacidade. Transparência. Toda vez que você vai trabalhar.
Segurança
Zero Trust para usuários, modelos e agentes. Bloqueio de injeção de prompt e jailbreak, listas de ferramentas permitidas, testes Agent Escape e entrada com CAC/PIV, SAML, OIDC e LDAP.
Privacidade
PII, PHI, segredos, marcações de classificação e termos sensíveis personalizados são redigidos ou bloqueados antes de um prompt sair do seu perímetro. Com modelos locais, nada precisa sair da rede.
Transparência
Cada prompt, resposta, chamada de ferramenta e aprovação é registrado. O Agent Mission Trace mostra o que cada agente fez, e os pacotes de evidências são encadeados por hash e evidentes contra adulteração. Evidência ausente nunca é tratada como aprovação.
Os mapeamentos de frameworks (por exemplo NIST SP 800-53, NIST AI RMF e riscos agênticos da OWASP) ajudam a organizar evidências. Eles não estabelecem certificação nem conformidade; quem decide é o seu avaliador ou a autoridade de autorização.
Feito para qualquer missão
Operações cibernéticas e SOC
Investigação e resposta governadas, com aprovação humana para ações de alto impacto. A sua equipe conduz as próprias operações.
Ameaça interna e UAM
Avaliações de prontidão de evidências para User Activity Monitoring, ameaça interna humana e ameaça interna de agentes de IA. Não é um sensor de vigilância; as pessoas tomam as decisões.
Risco da cadeia de suprimentos
Rastreamento de SBOM, Agent-BOMs e verificações de integridade de modelos, ferramentas, servidores MCP e plugins.
OT, UAS e missões desconectadas
Garantia de OT e drones, somente evidências por padrão, com instalações isoladas e modelos locais.
TI empresarial e adoção de IA
Governe o uso de IA pública com o AI Firewall e o Shadow AI Protection, e coloque agentes para trabalhar nos fluxos de service desk que já existem.
Fluxos ilustrativos, não casos de clientes.
Implante onde a missão acontece
A ZeroTrusted.ai é software empresarial que você instala e opera dentro do seu ambiente e do seu limite de autorização: nós avançados e DDIL, no local, nuvem privada, a sua própria locação AWS (incluindo GovCloud), Azure ou Google Cloud, Red Hat OpenShift, ou redes isoladas e sem conexão com modelos locais. Você mantém os seus dados, modelos, chaves e políticas.
Comece com uma missão
- 1
Inicie um teste gratuito.
15 dias online, sem cartão de crédito.
- 2
Veja nos seus fluxos de trabalho.
Solicite uma demonstração.
- 3
Execute um piloto delimitado
No seu ambiente, medido nas suas próprias operações.
- 4
Compre pelo CDAO Tradewinds (Awardable)
Ou pelo seu contratado principal.
Relatório
IA operacional segura: habilitar IA e agentes de IA para qualquer missão
ZeroTrusted.ai . . . O multiplicador de força de AI/SI para a sua empresa, departamento e/ou projetos/programas. Como colocar IA e agentes de IA para trabalhar em missões reais sem mudar os sistemas e a IA que você já usa. Cobre trazer a sua própria IA, a arquitetura da borda à empresa, o ciclo de vida do agente seguro, o modelo de multiplicador de força para forças de trabalho habilitadas, casos de missão e opções de implantação. O PDF está em inglês.