

AI SOAR · Recorded demonstration
Security operations in AI SOAR v3.0
A recorded product walkthrough. Review the interface and operational workflows, then discuss the modules and integrations relevant to your deployment.
Login governamental necessário para ver no Tradewinds.
IA operacional segura · Traga a sua própria IA · Da borda tática à empresa
Crie com facilidade agentes e ferramentas de IA seguros para qualquer missão. Traga a sua própria IA, mantenha os sistemas que você já opera e obtenha segurança, privacidade e transparência toda vez que for trabalhar, de nós DDIL avançados ao data center da empresa.
“Nossos produtos permitem que você habilite a sua missão. Fazemos isso com segurança, privacidade e transparência, toda vez que você vai trabalhar.”
Login governamental necessário para ver no Tradewinds.
A ZeroTrusted.ai foi avaliada como Awardable no CDAO Tradewinds Solutions Marketplace
O Tradewinds Solutions Marketplace (TSM) é a principal oferta do Tradewinds, o conjunto de ferramentas e serviços do Department of War (DoW) concebido para acelerar a aquisição e a adoção de capacidades de IA/ML, digitais e de análise de dados.
Clientes governamentais podem criar uma conta do TSM em tradewindAI.com para ver nosso vídeo de solução Awardable de 5 minutos.
Sem uma nova pilha. Sem um novo modelo. Sem mudanças de código nos sistemas que você já opera.
LLMs comerciais com as suas próprias chaves, ou modelos locais e auto-hospedados. Atribua um modelo aprovado a cada agente.
Conectores de SIEM, EDR, identidade, e-mail, nuvem, chamados, inteligência de ameaças e OT, ou os seus.
Comece por um agente entregue com o produto ou registre o seu. Dê a ele uma identidade, um responsável, habilidades, ferramentas e uma missão.
Permissões, listas de ferramentas permitidas, limites de autonomia e política de aprovação, com a política do AI Firewall em cada prompt, resposta e chamada de ferramenta.
Preflight em um clique, benchmarks, testes adversariais e de escape, e revisão humana, até um pacote de evidências assinado.
Ações de alto impacto esperam uma pessoa, cada ação é rastreada e os achados levam à remediação e a um novo teste.
Funciona da mesma forma em um laptop avançado e no data center da empresa.
Traga a sua própria IA (BYOAI)
Mantenha os LLMs comerciais que você contratou, os modelos de código aberto que os seus engenheiros executam, os agentes que as suas equipes criaram e as ferramentas e servidores MCP que eles chamam. A ZeroTrusted.ai protege, governa e torna tudo transparente sem alterá-los.
Você traz
como ChatGPT, Claude e Gemini, com as suas próprias chaves
A ZeroTrusted.ai acrescenta
Inspeção de cada prompt e resposta, DLP e redação, roteamento por política e auditoria. Você mantém o relacionamento com o provedor, o faturamento e o roteamento de dados.
Você traz
por meio de Ollama, vLLM, LM Studio, llama.cpp ou NVIDIA NIM
A ZeroTrusted.ai acrescenta
Operação sem egresso, orientação de adequação ao hardware e um catálogo que mostra o país de origem e o risco de cadeia de suprimentos de cada modelo.
Você traz
A ZeroTrusted.ai acrescenta
Identidade do agente, responsável, permissões e limites de autonomia; preflight e testes adversariais; e um rastro completo da missão.
Você traz
A ZeroTrusted.ai acrescenta
Listas de ferramentas permitidas, inspeção de argumentos, revogação diante de uma violação de política e verificações de integridade da cadeia de suprimentos.
Aplicação em linha, fora de banda ou na borda do navegador; o HealthCheck roda ao lado dos seus modelos sem mudanças de código na aplicação. Ao trocar de modelo, as suas políticas, aprovações e evidências permanecem as mesmas.
As missões não acontecem só no data center. A ZeroTrusted.ai usa o mesmo modelo de política, identidade, governança de agentes e evidências em cada nível, e escala de um laptop pequeno a um grande cluster empresarial.
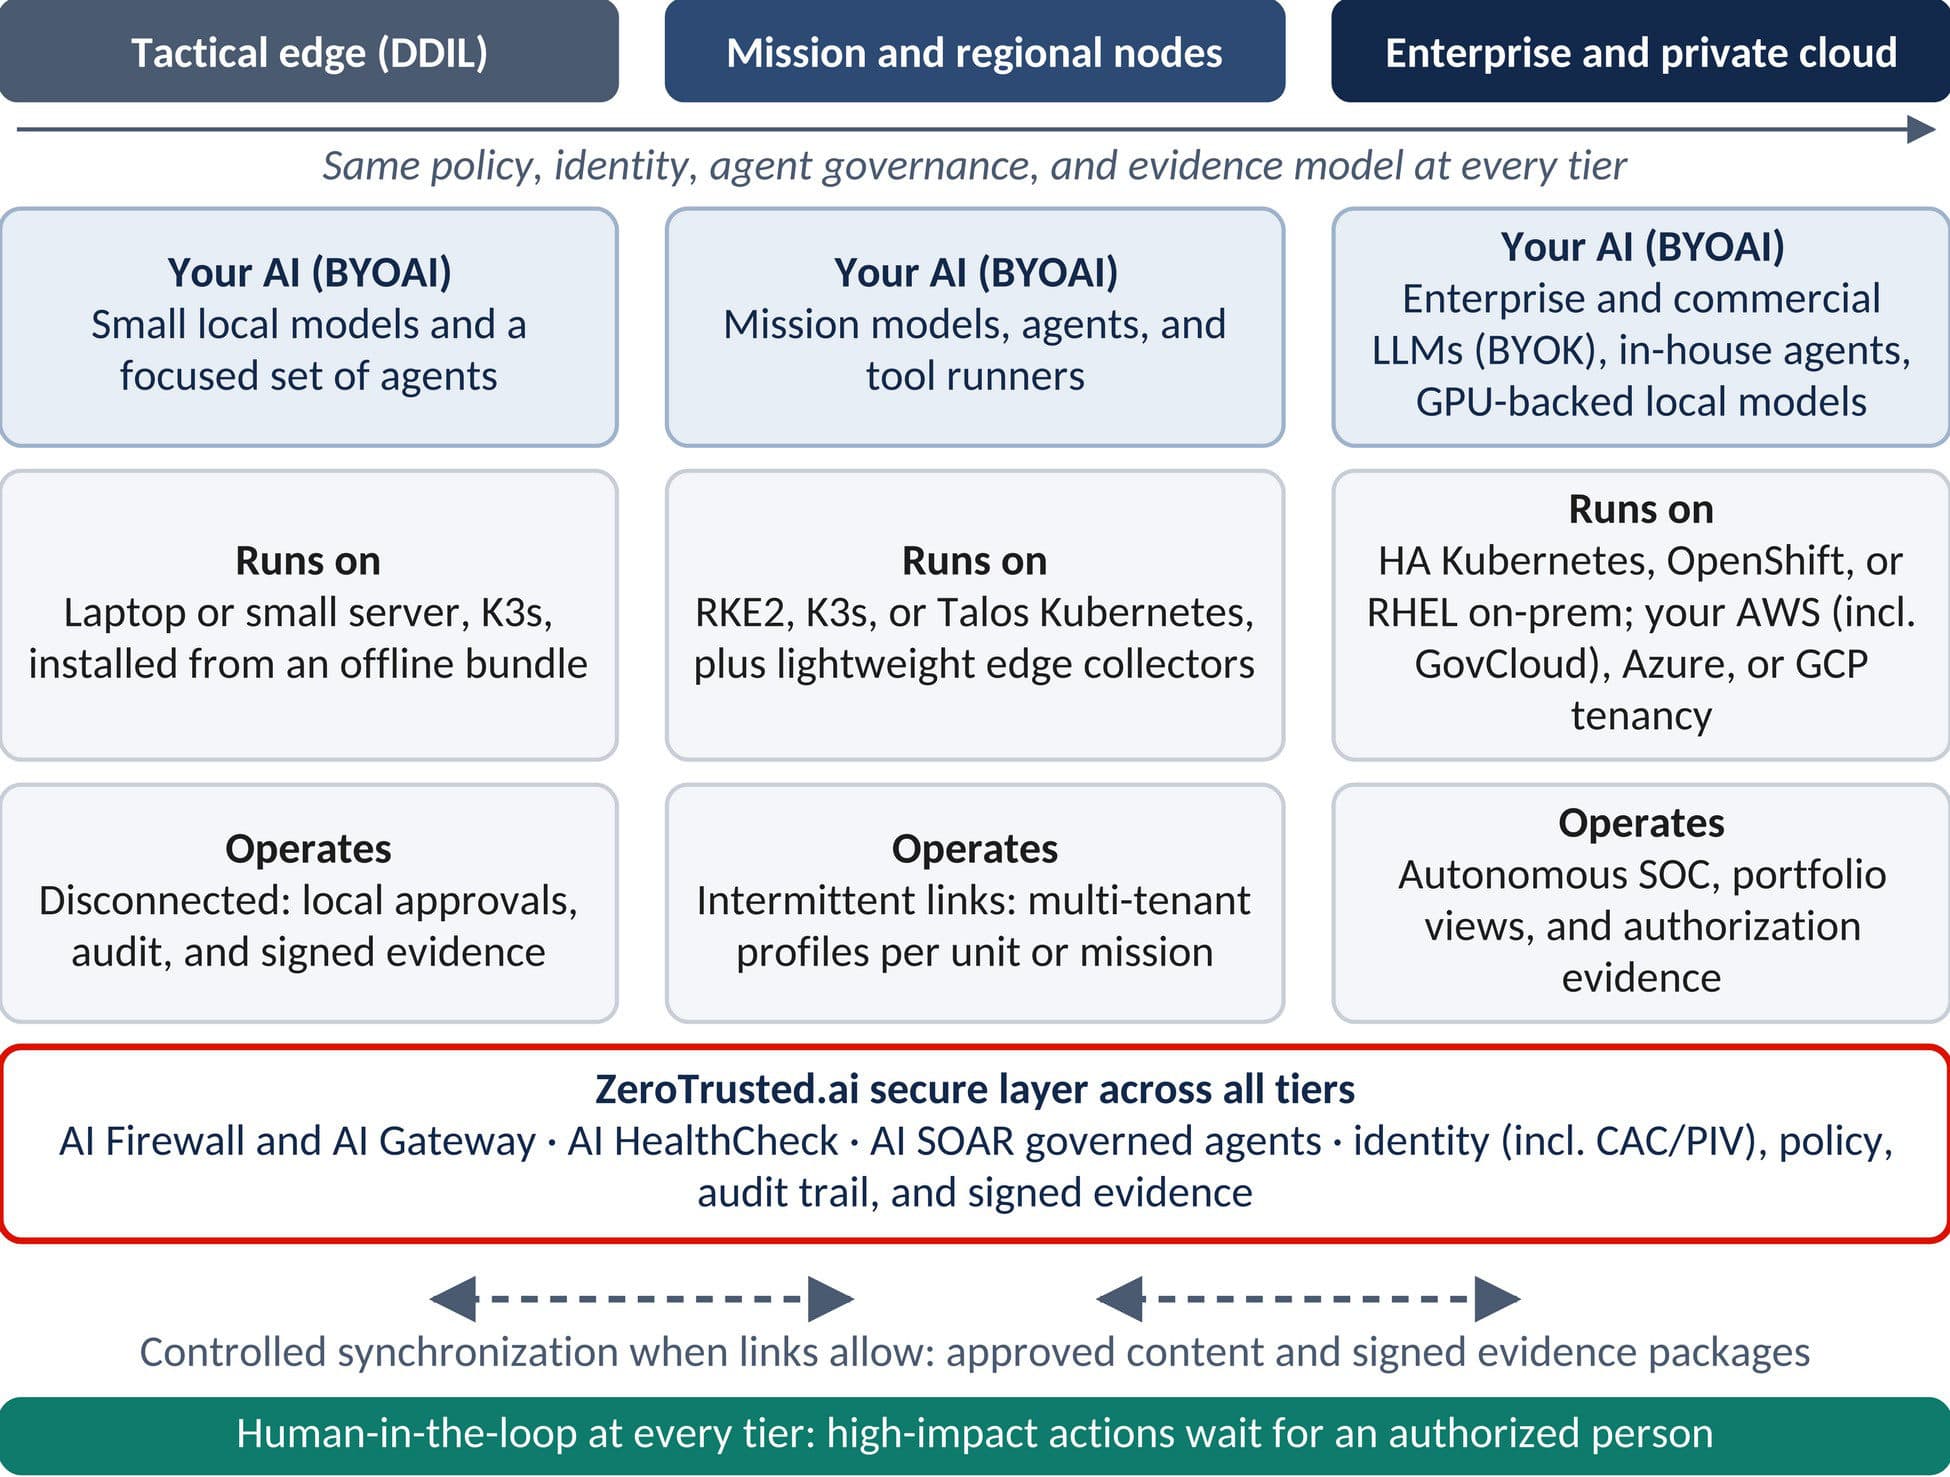
Uma instalação de pequeno porte a partir de um pacote offline, com modelos locais, um conjunto focado de agentes e aprovações, auditoria e evidências assinadas no local. Sem necessidade de enlace de retorno.
Kubernetes endurecido (RKE2, K3s, Talos) para agentes de missão, modelos e executores de ferramentas, com coletores leves de borda e perfis multilocatário por unidade ou missão.
Kubernetes de alta disponibilidade, Red Hat OpenShift ou RHEL no local, ou a sua própria locação AWS (incluindo GovCloud), Azure ou Google Cloud, com capacidade de GPU, o Autonomous SOC e visões de portfólio.
A sincronização controlada move conteúdo aprovado e pacotes de evidências assinadas quando há enlace, e as ações de alto impacto sempre esperam uma pessoa autorizada.
Relatório
ZeroTrusted.ai . . . O multiplicador de força de AI/SI para a sua empresa, departamento e/ou projetos/programas. Como colocar IA e agentes de IA para trabalhar em missões reais sem mudar os sistemas e a IA que você já usa. Cobre trazer a sua própria IA, a arquitetura da borda à empresa, o ciclo de vida do agente seguro, o modelo de multiplicador de força para forças de trabalho habilitadas, casos de missão e opções de implantação. O PDF está em inglês.
See the products
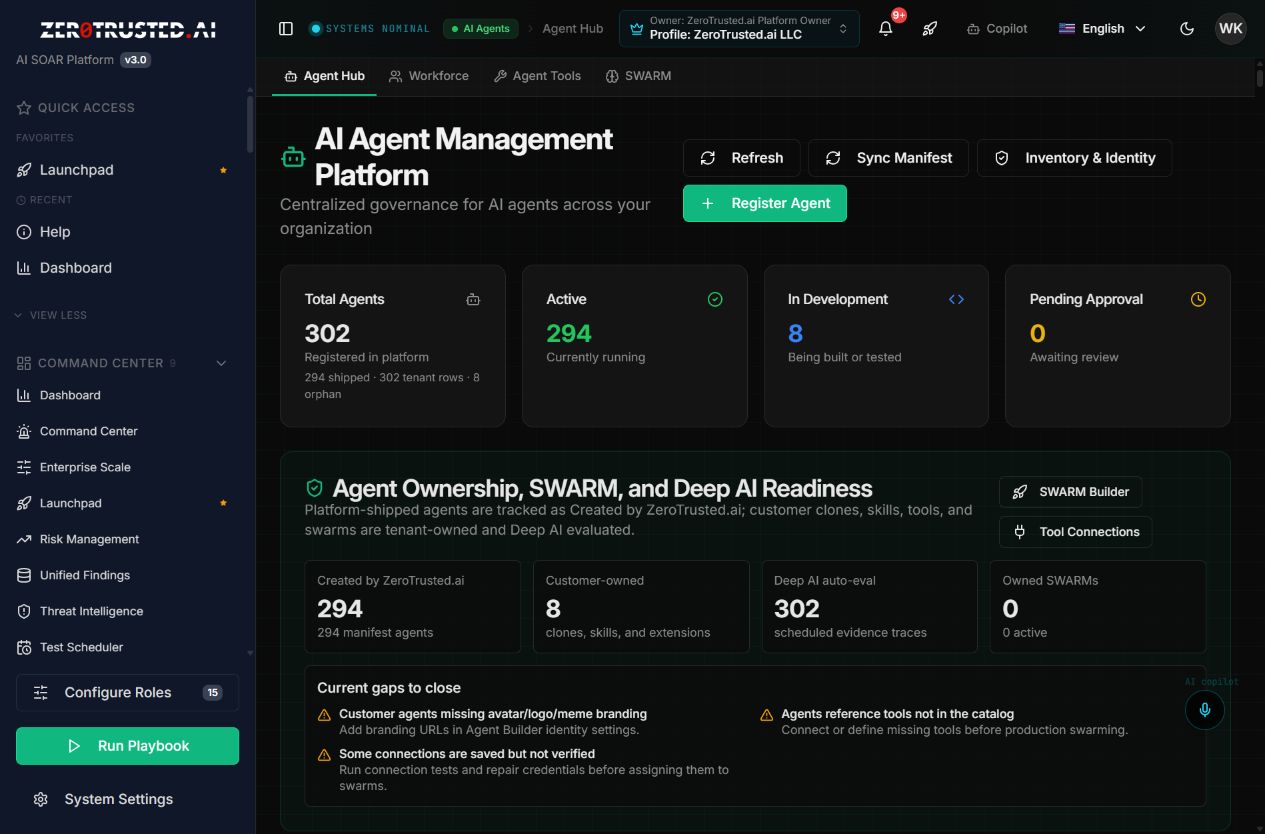
See AI SOAR coordinate security operations, AI Firewall apply guardrails, and the agent testing suite support assurance. The entire ZeroTrusted.ai platform is multi-tenant, so you can manage operations across your company and your customers.
AI SOAR · Recorded demonstration
A recorded product walkthrough. Review the interface and operational workflows, then discuss the modules and integrations relevant to your deployment.
AI Firewall · Recorded demonstration
A recorded walkthrough of AI Firewall and guardrail controls. Validate your own policy settings and allowed or blocked outcomes during a scoped demonstration.
Agent assurance · Recorded demonstration
See the recorded agent-testing interface. Request a demonstration that follows an authorized test through results, remediation, and evidence.
Quatro produtos integrados que trabalham juntos para oferecer proteção abrangente em todo o seu ciclo de segurança.
Plataforma de Orquestração, Automação e Resposta de Segurança com IA, com agentes de IA especializados, ferramentas e 14 estruturas de conformidade. Projetada especificamente para conformidade governamental e corporativa — FedRAMP High, NIST SP 800-53, CMMC 2.0 e Arquitetura de Confiança Zero.
Monitore continuamente LLMs, SLMs, pipelines RAG, agentes e bancos de dados vetoriais para detectar desvio, viés, alucinação, exposição a injeção de prompts e regressões de políticas — com empacotamento de evidências para FedRAMP, ISO 42001, NIST AI RMF e SOC 2.
Firewall de IA em linha que inspeciona cada prompt, resposta e chamada de ferramenta. Bloqueia injeção de prompts, jailbreak, exfiltração de dados, alucinações, toxicidade e uso não autorizado de ferramentas — com impacto de latência inferior a um milissegundo.
Descubra e governe automaticamente a IA sombra em sua empresa. Um proxy integrado ao navegador com DLP, defesa contra injeção de prompts, filtragem de conteúdo e 99% de redação de PII — aplicado na borda do usuário sem necessidade de direitos de administrador.
Plataforma abrangente de governança de IA para gerenciar políticas, trilhas de auditoria, avaliações de risco e mapeamento de frameworks de conformidade. Mantenha-se em conformidade com SOC 2, ISO 27001, NIST e mais.
AI SOAR platform
From agent registration and deep testing to autonomous response, governance and continuous assurance, ZeroTrusted.ai coordinates the cyber and privacy stack at AI speed. Runtime readiness is checked per customer, connector and deployment—not assumed from a catalog entry.
Register every agent with identity, owner, tenant, skills, tools, permissions and autonomy limits. A one-button workflow runs preflight, benchmark rubrics, adversarial testing, agent-vs-agent and escape testing, human review, certification, remediation and retest, then exports a signed evidence package and mission trace. Model-integrity and hidden-weight scanning identify tampering or unexpected model artifacts before release.
Dashboard · Enterprise Scale · Launchpad · Risk Management · Unified Findings · Threat Intelligence · Test Scheduler · Continuous Monitoring · Asset Management
Dashboard
Enterprise Scale
Launchpad
Unified Findings
Profiles · Inventory · Discovery · Supply Chain Risk · MSSP Dashboard · Customer Operations · Enterprise Operations Catalog · Edge Endpoints · Boundaries · Interconnections & ISAs · Architecture Diagrams
Profiles
Inventory
Discovery
Customer Operations
Enterprise Operations Catalog
Boundaries
Architecture Diagrams
Testing Hub · Mission Chain · Pen & Assessments · Prompt Workbench · Wireless / RF Security · Code Analysis · DAST · AI AppSec Assessment · Network Intelligence · PCAP Reader · ZTA Validator
Testing Hub
Prompt Workbench
Incident Response · POA&M · CP/IR Testing · Patch Management · Forensics
Incident Response
POA&M
Agent Hub · SWARM · Workforce · Agent Tools
Agent Hub
SWARM
Workforce
Agent Tools
Benchmark Manager · Human Review Workbench · Agent Mission Trace · Adversarial Testing · Agent Verification · SWARM Routing Ledger · Agent Remediation Hub · Agent Preflight Ops · Evidence Package Export · OpenClaw · AI-Infra-Guard
Benchmark Manager
Human Review Workbench
Agent Mission Trace
Adversarial Testing
Agent Verification
SWARM Routing Ledger
Agent Remediation Hub
Agent Preflight Ops
Evidence Package Export
OpenClaw
AI-Infra-Guard
AI Observability · Semantic Grounding · AI Guardrails · AI WAF · AI Firewall · AI HealthCheck · AI Governance · AI Asset Inventory · AI Security Assessment · DRM Usage · Automation · K8s Security · NVIDIA Platforms
AI Observability
Semantic Grounding
AI Guardrails
AI WAF
AI Firewall
AI HealthCheck
AI Governance
AI Asset Inventory
AI Security Assessment
DRM Usage
Automation
K8s Security
NVIDIA Platforms
Module Setup & Prerequisites · Autonomous SOC · SIEM & Logs Hub · EDR Hub · ITDR · Email Security · Human Interaction Threats · Cloud Security · SOC Comms · Digital Twin
Module Setup & Prerequisites
Human Interaction Threats
Cloud Security
SOC Comms
Digital Twin
UEBA · Detection Rules · Detection Engineering · Attack Surface · Deception · OSS Security Stack
Detection Rules
Detection Engineering
Deception
OSS Security Stack
Doc Generator · AI Policy Wizard
Doc Generator
AI Policy Wizard
Banking & Financial · Health (HIPAA) · Government (FISMA) · CMMC 2.0 · Energy (NERC CIP) · Insurance · SOC 2 Type II · ISO 42001 AI Mgmt · EU AI Compliance · Japan AI Compliance · Brazil AI Compliance · Fraud Detection · AML/KYC Center
Banking & Financial
Health (HIPAA)
Government (FISMA)
CMMC 2.0
Energy (NERC CIP)
SOC 2 Type II
ISO 42001 AI Mgmt
EU AI Compliance
Japan AI Compliance
Brazil AI Compliance
Fraud Detection
AML/KYC Center
Document Library · Generated Docs · Reports · Controls · Evidence · Personnel & Roles · Policies · SCAP Content · Sector Compliance
Reports
Controls
Personnel & Roles
Policies
Sector Compliance
OT Security · Manufacturing · Robotics · Medical Devices · ICS Controllers
OT Security
Manufacturing
Robotics
Medical Devices
ICS Controllers
Military & Drone Security · AI CNO Platform · CNO Operations Console
Military & Drone Security
Configure Roles · Admin Center · Organizations (MSSP) · Customer Portal · Portal Configuration · Facilities · Boundaries · Contacts · Release Management · Edge Endpoints · User Approvals · Alert Channels · Training Center · Platform Settings · Red Hat RHEL · API Keys · Identity & Access · Zero Trust IAM · Local AI Model · License Management · Deployment Guide · Test System · Help · Module Documentation
Configure Roles
Admin Center
Organizations (MSSP)
Customer Portal
Portal Configuration
Facilities
Boundaries
Platform Settings
Identity & Access
Test System
Module Documentation
O AI Firewall fica entre seus usuários e cada modelo — seja ChatGPT, Claude, Gemini, um LLM auto-hospedado ou um framework de agentes interno. As políticas inspecionam cada prompt, resposta e chamada de ferramenta em tempo real.
Cada prompt e cada resposta do modelo passa por um DSL de políticas. Detecta injeção de prompts, jailbreaks e instruções não autorizadas antes que cheguem ao modelo ou ao usuário.
PII, PHI, segredos, marcações classificadas e tokens de sensibilidade personalizada são redigidos ou bloqueados antes que um prompt deixe seu perímetro.
Crie listas de permissões para as ferramentas que um agente pode invocar. Inspecione argumentos, imponha tipos de argumentos e revogue o acesso a ferramentas ao detectar uma violação de política.
Padrões de implantação em linha ou fora de banda. Em linha adiciona menos de um milissegundo à maioria dos caminhos de inferência; fora de banda captura telemetria sem impacto ao usuário.
Limite de taxa, throttling e isolamento de chamadores abusivos na camada de API de IA. Regras adaptativas se ajustam a padrões de tráfego ao vivo.
Detecte tentativas de inversão de modelo, inferência de membresia e envenenamento em APIs de provedores e modelos auto-hospedados.
O HealthCheck é executado ao lado de seus modelos e agentes — sem alterações de código na aplicação. Sondagem contínua, estabelecimento de linha de base e testes de regressão geram as evidências que os auditores solicitam.
Estabelece linhas de base do comportamento do modelo em prompts, latência e distribuições de saída. Alerta quando a produção desvia da linha de base validada — para LLMs, SLMs, RAG e bancos de dados vetoriais.
Pontuações auditáveis de equidade em categorias protegidas e segmentos demográficos personalizados. Linhas de tendência, atribuição por prompt e evidências exportáveis para reguladores.
Regressão contínua de factualidade contra seus conjuntos de verdade curados. Detecte quando uma atualização de modelo ou alteração de prompt degrada silenciosamente a qualidade da resposta.
Sondagens adversárias recorrentes contra sua stack implantada — mede se os guardrails ainda funcionam conforme prompts, ferramentas e provedores mudam.
Controles de políticas como código são executados pré-implantação em cada alteração de modelo ou prompt. Bloqueia lançamentos que falham em qualquer teste configurado — desvio, viés, injeção ou factualidade.
Gere automaticamente pacotes de evidências para FedRAMP, ISO/IEC 42001, NIST AI RMF, SOC 2 e EU AI Act. Mapeamentos de controle, POA&Ms e artefatos de monitoramento contínuo.
SWARM agents coordinate advanced authorized penetration testing, SAST, DAST, fuzzing, KAT/Kali validation, AI AppSec, network intelligence, threat hunting and Deep/Dark/OSINT research. Findings flow through Unified Findings into risk, GRC, reports, remediation and retest workflows.
Connect SIEM, EDR, ITDR, email, cloud, identity, ticketing, STIX/TAXII, MITRE ATT&CK/ATLAS, SCAP, OSCAL, XCCDF/OVAL and OWASP sources. Deploy on AWS EKS, Azure AKS, GCP GKE, on-premises/private cloud or Red Hat RHEL, with Kubernetes and tenant boundaries preserved.
Preflight, identity, Agent-BOM, permissions, autonomy envelope, certification and remediation status per tenant.
SWARM completion, phase timing, tool reliability, target reachability, evidence quality and human approvals.
SAST, DAST, authorized fuzzing, pen-test, threat-intelligence enrichment, retest and remediation closure.
AI Firewall decisions, shadow/embedded AI attribution, model integrity and hidden-weight scanning, drift and guardrail health.
Control coverage, evidence freshness, SCAP/OSCAL mappings, POA&M progress and export-ready audit packages.
Tokens, model routing, GPU/server utilization, agent usage, cost leakage and savings opportunities.
Construída do zero com uma abordagem distinta: segurança AI-nativa que se adapta mais rápido do que as ameaças evoluem.
Segurança, GRC, garantia de IA, AppSec, inteligência, nuvem e operações SOC autônomas.
Correlaciona sinais de SIEM, EDR, identidade, nuvem, e-mail e inteligência de ameaças em fluxos governados de investigação e resposta, com aprovação humana para ações de alto impacto.
Suporta 14 estruturas de conformidade incluindo CMMC 2.0, NIST SP 800-53r5, HIPAA, PCI DSS, EU AI Act e DISA STIG.
12 agentes de counter-AI e operações de informação para operações ML adversárias, análise de mídia sintética e mapeamento de influência.
Testes adversários estruturados com empacotamento de evidências para submissão ao AO. Cadeia de hash SHA-256, assinatura à prova de adulteração.
On-premises, AWS EKS, Azure AKS e GCP GKE com instalação automatizada, endurecimento de segurança e identidade Zero Trust.
Enterprise Security Magazine
AI Firewall do Ano — ZeroTrusted.ai em destaque
The Register-Guard
Daiwabo Information System assina acordo exclusivo para distribuir ZeroTrusted.ai no Japão
EIN Presswire
ZeroTrusted.ai qualificado como Awardable para trabalho do DoD no CDAO Tradewinds Solutions Marketplace
Com a confiança de parceiros líderes


Junte-se às organizações que confiam na IA para proteger seus ativos mais críticos. Comece sua avaliação gratuita de 15 dias — sem necessidade de cartão de crédito.