

セキュア・オペレーショナル AI
あらゆるミッション向けに、安全なエージェントとツールを簡単に構築する。
ZeroTrusted.ai . . . 企業、部門、および/またはプロジェクト/プログラムのための AI/SI フォース・マルチプライヤー
ZeroTrusted.ai は、ミッションを問わず、安全な運用 AI と AI エージェントを実現します。独自の AI を持ち込むと、その AI と、すでに運用しているシステムの上に、セキュリティ、プライバシー、透明性の層を加えます。戦術エッジからエンタープライズまで、入れ替えは不要です。
6 つの簡単なステップで、安全なエージェントとツールを構築する
新しい基盤は不要です。新しいモデルも不要です。すでに運用しているシステムへのコード変更も不要です。
- 1
AI を持ち込む。
独自のキーを使う商用 LLM、または自己ホスト型やローカルのモデル。承認済みモデルを各エージェントに割り当てます。
- 2
システムを接続する。
SIEM、EDR、ID、メール、クラウド、チケット、脅威インテリジェンス、OT のコネクタ、または独自のコネクタ。
- 3
エージェントを構築または複製する。
同梱エージェントから始めるか、独自のエージェントを登録します。ID、所有者、スキル、ツール、ミッションを与えます。
- 4
ガードレールを設定する。
権限、ツールの許可リスト、自律性の上限、承認ポリシー。すべてのプロンプト、応答、ツール呼び出しに AI Firewall のポリシーを適用します。
- 5
信頼する前にテストする。
ワンボタンのプリフライト、ベンチマーク、敵対的テストとエスケープテスト、人によるレビュー。最後に署名済みのエビデンスパッケージを作成します。
- 6
実務に入れる。
影響の大きい操作は人の承認を待ち、すべての操作は追跡され、検出結果は是正と再テストにつながります。
前方展開のラップトップでも、エンタープライズのデータセンターでも、同じように動作します。
課題は技術ではなく、信頼です
AI は実際のミッション業務を担える段階にあります。それでも、ほとんどのミッションはまだ利用を認められていません。セキュリティチームは、誰がデータを見るのか、エージェントに何が許されるのか、起きたことを誰が証明できるのかを知る必要があります。その答えがなければ、安全な判断は「使わない」であり、AI はデモのままです。
同時に、クリアランスと専門資格を持つ専門家は最も確保しにくい人材です。AI エージェントは新しい内部リスクをもたらします。有効な資格情報は、無制限の権限を意味しません。
すでに運用しているものの上に、安全な層を置く
すでに使っている AI を保護する
AI Firewall と AI Gateway は、モデルが ChatGPT、Claude、Gemini、自己ホスト型 LLM、社内のエージェントフレームワークのいずれでも、すべてのプロンプト、応答、ツール呼び出しを検査します。独自のキーを持ち込み、プロバイダーとの関係はお客様が管理します。
すでに持っているツールを接続する
AI SOAR は、SIEM、EDR、ID、メール、クラウド、チケット、脅威インテリジェンス、OT のツールに接続し、テスト、調査、説明、是正、エビデンス付きの再テストを行う統制された AI エージェントを加えます。
安全なエージェント、ツール、運用を構築する
独自のエージェントを登録し、既存のエージェントを複製して調整し、独自のツールとコネクタを追加します。すべてのエージェントは、ミッションに触れる前にプリフライトとテストを通過し、権限と自律性の上限の中で動きます。
独自の AI を持ち込む(BYOAI)
独自の AI を持ち込む。それを安全に、統制し、透明にします。
契約済みの商用 LLM、エンジニアが動かすオープンソースモデル、チームが作ったエージェント、それらが呼び出すツールと MCP サーバー。ZeroTrusted.ai は、それらを変えずに、保護し、統制し、透明にします。
お客様が持ち込むもの
商用 LLM
ChatGPT、Claude、Gemini など。独自のキーを使用
ZeroTrusted.ai が加えるもの
すべてのプロンプトと応答の検査、DLP とマスキング、ポリシーによる経路制御、監査。プロバイダーとの関係、課金、データの経路はお客様が保持します。
お客様が持ち込むもの
オープンソースとローカルのモデル
Ollama、vLLM、LM Studio、llama.cpp、または NVIDIA NIM 経由
ZeroTrusted.ai が加えるもの
外部送信のない運用、ハードウェア適合の指針、各モデルの原産国とサプライチェーンリスクを示す選定カタログ。
お客様が持ち込むもの
自社のエージェントとエージェントフレームワーク
ZeroTrusted.ai が加えるもの
エージェントの ID、所有者、権限、自律性の上限。プリフライトと敵対的テスト。ミッション全体の追跡。
お客様が持ち込むもの
ツール、MCP サーバー、プラグイン
ZeroTrusted.ai が加えるもの
ツールの許可リスト、引数の検査、ポリシー違反時の取り消し、サプライチェーンの完全性確認。
インライン、アウトオブバンド、またはブラウザエッジでの適用。HealthCheck は、アプリケーションのコードを変えずにモデルの横で動きます。モデルを切り替えても、ポリシー、承認、エビデンスはそのままです。
戦術エッジからエンタープライズまで、一つの安全な層。
ミッションはデータセンターの中だけで起きるわけではありません。ZeroTrusted.ai は、すべての階層で同じポリシー、ID、エージェント統制、エビデンスのモデルを使い、小さなラップトップから大規模なエンタープライズクラスタまで拡張します。
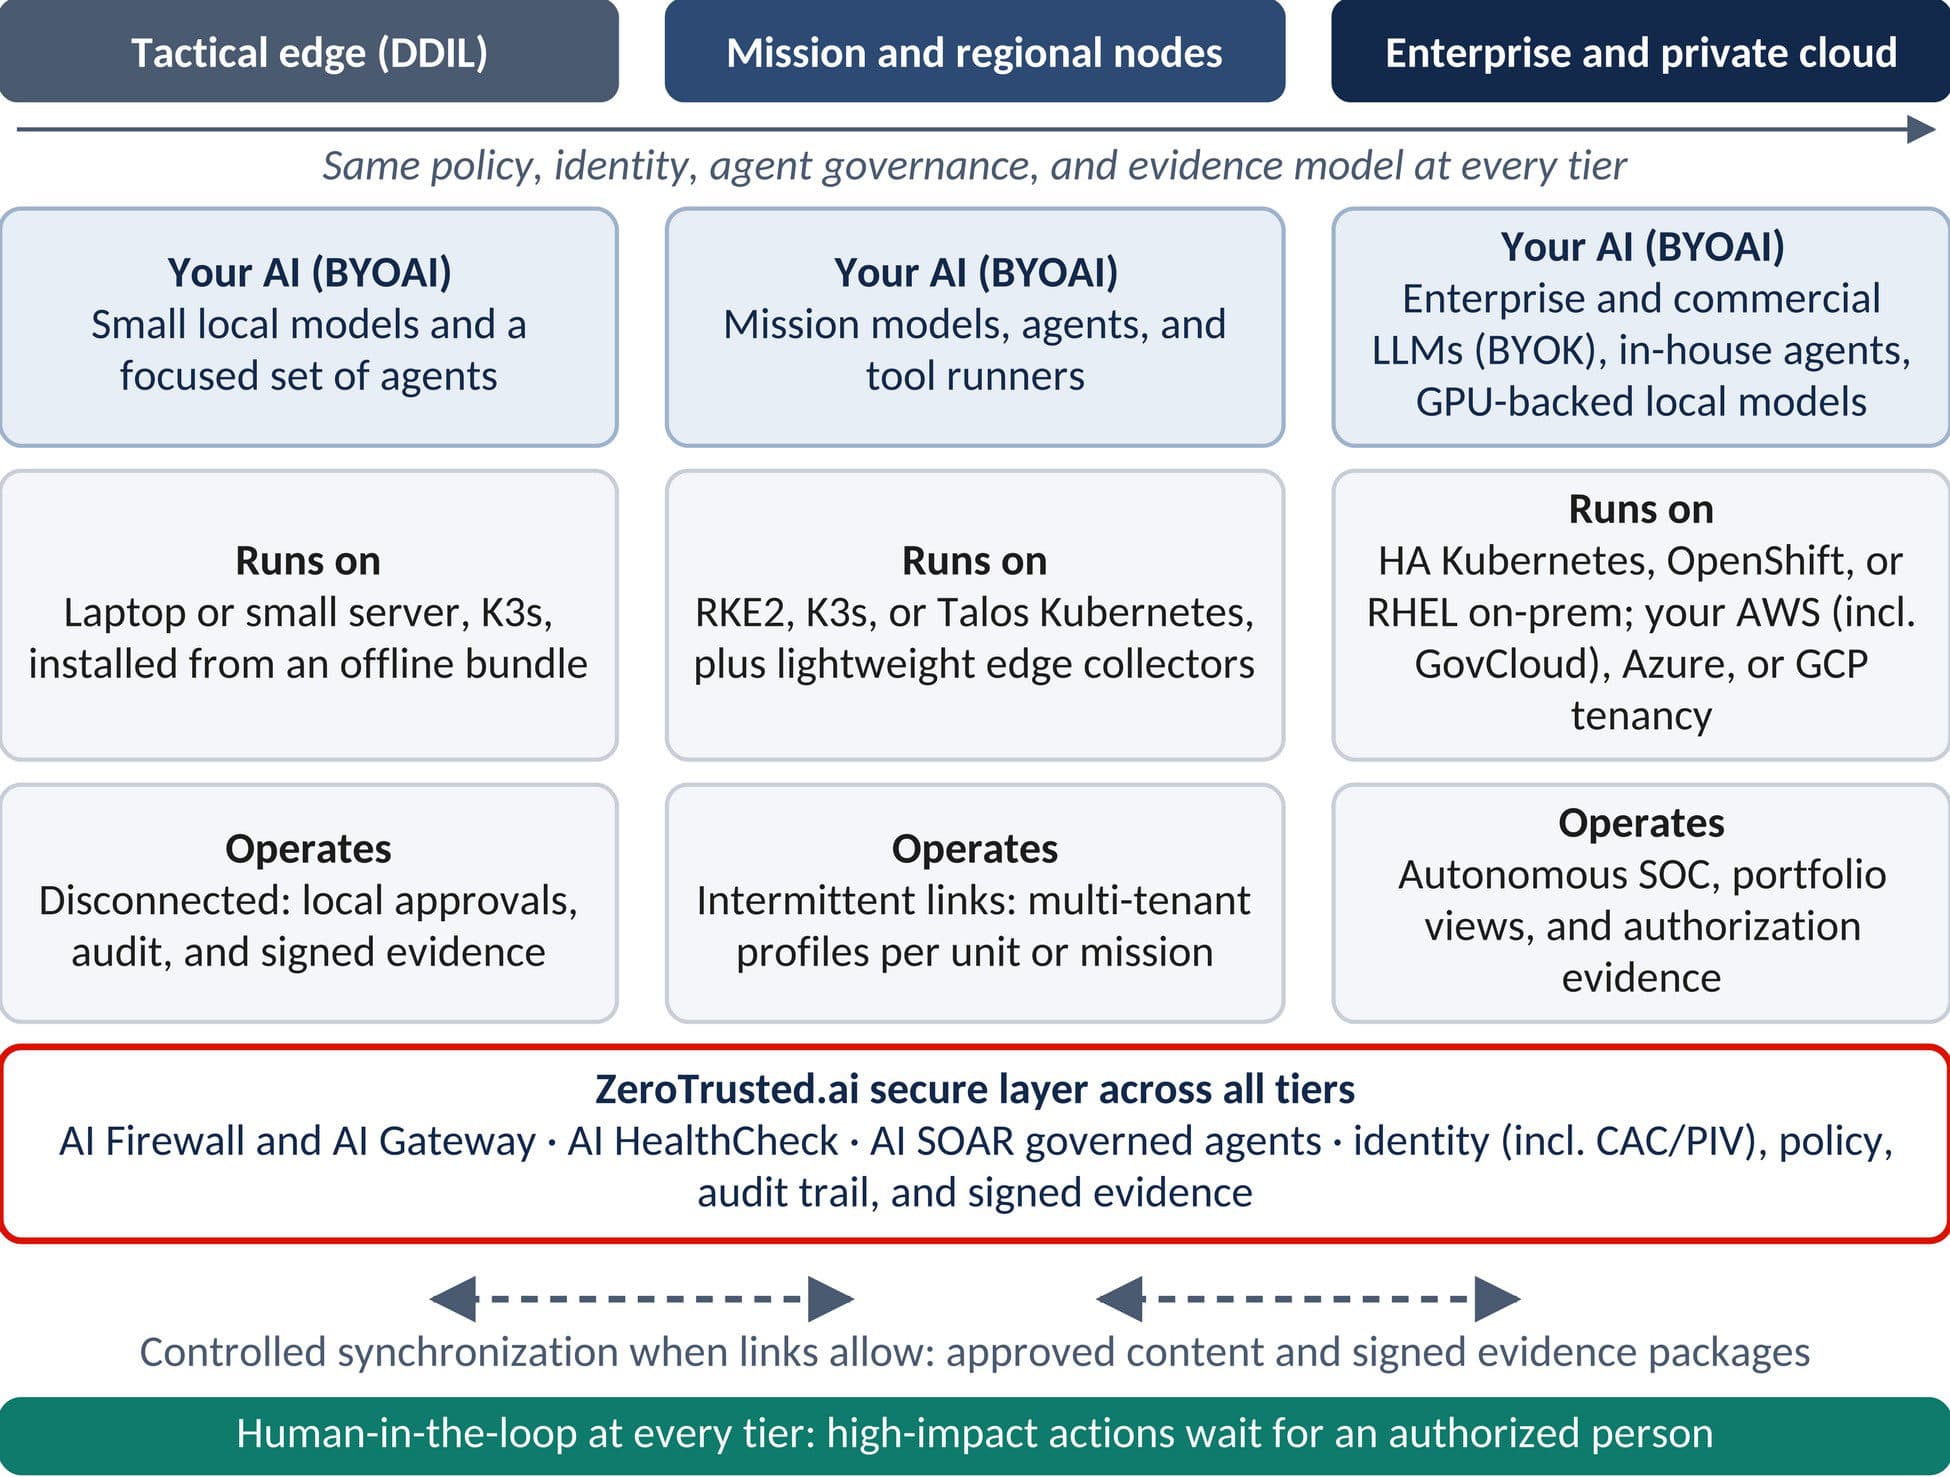
戦術・切断エッジ(DDIL)
オフラインのバンドルから入れる小さなインストールです。ローカルモデル、絞ったエージェント群、ローカルの承認、監査、署名済みエビデンスを備えます。到達のための通信は不要です。
ミッションノードと地域ノード
ミッションのエージェント、モデル、ツール実行基盤のための堅牢化 Kubernetes(RKE2、K3s、Talos)。軽量なエッジコレクタと、部隊またはミッションごとのマルチテナントプロファイルを備えます。
エンタープライズとプライベートクラウド
オンプレミスの HA Kubernetes、Red Hat OpenShift、または RHEL。あるいはお客様自身の AWS(GovCloud を含む)、Azure、Google Cloud のテナント。GPU 容量、Autonomous SOC、ポートフォリオ表示を備えます。
すべての階層で
リンクが使えるときに、制御された同期が承認済みコンテンツと署名済みエビデンスパッケージを移動します。影響の大きい操作は、必ず権限を持つ人を待ちます。
安全なエージェントが実務に入るまで
- 1
登録
- 2
プリフライト
- 3
テスト
- 4
レビューと承認
- 5
運用
- 6
是正と再テスト
すべてのエージェントには、ID、所有者、Agent-BOM、自律性の上限が与えられます。人が結果を確認してから現場に出し、影響の大きい操作は承認を待ち、欠けているツールは偽装せず、欠けたまま見える状態にします。
クリアランスと専門資格を持つ人材のためのフォース・マルチプライヤー
運用者ひとりあたりのミッションを増やす。判断は人が持つ。
クリアランスを持つ専門家は見つかりにくい人材です。安全なエージェントが、繰り返しの分析、トリアージ、エビデンス収集、文書化を担い、クリアランスと専門資格を持つ人は判断、決定、実行に集中できます。エージェントは人を増強します。人に代わるものではありません。重要な操作は、すべて人が判断に入ります。
ミッションオーナー向け
すでに認定された境界の中で、より多くの運用をより速く、より一貫して実行します。
プライムとインテグレーター向け
自社のサービス提供の中で安全な AI エージェントを届け、クリアランスを持つチームの一人ひとりをより効果的にします。
CISO 向け
どの職務を人が担い、どの職務を統制されたエージェントが担い、どの職務が空白かを確認できます。
セキュリティ。プライバシー。透明性。仕事に向かうたびに。
セキュリティ
ユーザー、モデル、エージェントへの Zero Trust。プロンプトインジェクションとジェイルブレイクの遮断、ツールの許可リスト、Agent Escape テスト、CAC/PIV、SAML、OIDC、LDAP によるサインイン。
プライバシー
PII、PHI、秘密情報、分類マーキング、独自の機密語は、プロンプトが境界の外に出る前にマスキングまたは遮断されます。ローカルモデルなら、ネットワークの外に出す必要はありません。
透明性
すべてのプロンプト、応答、ツール呼び出し、承認が記録されます。Agent Mission Trace は各エージェントの行動を示し、エビデンスパッケージはハッシュで連鎖し、改ざんが分かります。エビデンスの欠落を合格にはしません。
フレームワークの対応付け(たとえば NIST SP 800-53、NIST AI RMF、OWASP のエージェントリスク)は、エビデンスを整理するためのものです。認証やコンプライアンスを成立させるものではありません。判断するのは、評価者または承認権限を持つ当局です。
あらゆるミッションのために
サイバー運用と SOC
影響の大きい操作には人の承認を置く、統制された調査と対応。運用はお客様のチームが行います。
内部脅威と UAM
User Activity Monitoring、人による内部脅威、AI エージェントによる内部脅威のための、エビデンス準備の評価です。監視センサーではありません。判断は人が行います。
サプライチェーンリスク
モデル、ツール、MCP サーバー、プラグインの SBOM 追跡、Agent-BOM、モデル完全性の確認。
OT、UAS、切断されたミッション
OT とドローンの保証。既定はエビデンスのみ。エアギャップの導入とローカルモデルに対応します。
エンタープライズ IT と AI の導入
AI Firewall と Shadow AI Protection で公開 AI の利用を統制し、既存のサービスデスクの流れの中でエージェントを動かします。
説明のための作業の流れであり、顧客事例ではありません。
ミッションが走る場所に導入する
ZeroTrusted.ai は、お客様の環境と認可境界の内側にインストールして運用するエンタープライズソフトウェアです。前方展開ノードと DDIL ノード、オンプレミス、プライベートクラウド、お客様自身の AWS(GovCloud を含む)、Azure、Google Cloud のテナント、Red Hat OpenShift、ローカルモデルを使う隔離ネットワークとエアギャップネットワークに対応します。データ、モデル、キー、ポリシーはお客様が保持します。
一つのミッションから始める
- 1
無料トライアルを始める。
オンラインで 15 日間。クレジットカードは不要です。
- 2
お客様の業務の流れで見る。
デモンストレーションを依頼します。
- 3
範囲を限ったパイロットを行う
お客様の環境で、お客様自身の運用を基準に測ります。
- 4
CDAO Tradewinds(Awardable)から購入する
またはプライムコントラクターを通じて購入します。
ホワイトペーパー
セキュア・オペレーショナル AI: あらゆるミッションで AI と AI エージェントを使えるようにする
ZeroTrusted.ai . . . 企業、部門、および/またはプロジェクト/プログラムのための AI/SI フォース・マルチプライヤー。すでに使っているシステムと AI を変えずに、実際のミッションで AI と AI エージェントを使う方法を説明します。独自の AI の持ち込み、エッジからエンタープライズまでの構成、安全なエージェントのライフサイクル、クリアランスを持つ人材のフォース・マルチプライヤー、ミッションの用途、導入の選択肢を扱います。PDF は英語です。