

AI SOAR · Recorded demonstration
Security operations in AI SOAR v3.0
A recorded product walkthrough. Review the interface and operational workflows, then discuss the modules and integrations relevant to your deployment.
Tradewinds での視聴には政府機関のログインが必要です。
セキュア・オペレーショナル AI · 独自の AI を持ち込む · 戦術エッジからエンタープライズまで
あらゆるミッション向けに、安全な AI エージェントとツールを簡単に構築できます。独自の AI を持ち込み、すでに運用しているシステムはそのままに、前方展開の DDIL ノードからエンタープライズのデータセンターまで、仕事に向かうたびにセキュリティ、プライバシー、透明性を得られます。
“私たちの製品は、お客様がミッションを実行できるようにします。それを、仕事に向かうたびに、セキュリティ、プライバシー、透明性とともに行います。”
Tradewinds での視聴には政府機関のログインが必要です。
ZeroTrusted.ai は CDAO Tradewinds Solutions Marketplace において Awardable と評価されました
Tradewinds Solutions Marketplace(TSM)は、AI/ML、デジタル、およびデータ分析の能力の調達と導入を加速するために設計された、Department of War(DoW)のツールとサービス群である Tradewinds の中核的な提供サービスです。
政府機関のお客様は tradewindAI.com で TSM アカウントを作成し、5分間の Awardable ソリューション動画をご覧いただけます。
新しい基盤は不要です。新しいモデルも不要です。すでに運用しているシステムへのコード変更も不要です。
独自のキーを使う商用 LLM、または自己ホスト型やローカルのモデル。承認済みモデルを各エージェントに割り当てます。
SIEM、EDR、ID、メール、クラウド、チケット、脅威インテリジェンス、OT のコネクタ、または独自のコネクタ。
同梱エージェントから始めるか、独自のエージェントを登録します。ID、所有者、スキル、ツール、ミッションを与えます。
権限、ツールの許可リスト、自律性の上限、承認ポリシー。すべてのプロンプト、応答、ツール呼び出しに AI Firewall のポリシーを適用します。
ワンボタンのプリフライト、ベンチマーク、敵対的テストとエスケープテスト、人によるレビュー。最後に署名済みのエビデンスパッケージを作成します。
影響の大きい操作は人の承認を待ち、すべての操作は追跡され、検出結果は是正と再テストにつながります。
前方展開のラップトップでも、エンタープライズのデータセンターでも、同じように動作します。
独自の AI を持ち込む(BYOAI)
契約済みの商用 LLM、エンジニアが動かすオープンソースモデル、チームが作ったエージェント、それらが呼び出すツールと MCP サーバー。ZeroTrusted.ai は、それらを変えずに、保護し、統制し、透明にします。
お客様が持ち込むもの
ChatGPT、Claude、Gemini など。独自のキーを使用
ZeroTrusted.ai が加えるもの
すべてのプロンプトと応答の検査、DLP とマスキング、ポリシーによる経路制御、監査。プロバイダーとの関係、課金、データの経路はお客様が保持します。
お客様が持ち込むもの
Ollama、vLLM、LM Studio、llama.cpp、または NVIDIA NIM 経由
ZeroTrusted.ai が加えるもの
外部送信のない運用、ハードウェア適合の指針、各モデルの原産国とサプライチェーンリスクを示す選定カタログ。
お客様が持ち込むもの
ZeroTrusted.ai が加えるもの
エージェントの ID、所有者、権限、自律性の上限。プリフライトと敵対的テスト。ミッション全体の追跡。
お客様が持ち込むもの
ZeroTrusted.ai が加えるもの
ツールの許可リスト、引数の検査、ポリシー違反時の取り消し、サプライチェーンの完全性確認。
インライン、アウトオブバンド、またはブラウザエッジでの適用。HealthCheck は、アプリケーションのコードを変えずにモデルの横で動きます。モデルを切り替えても、ポリシー、承認、エビデンスはそのままです。
ミッションはデータセンターの中だけで起きるわけではありません。ZeroTrusted.ai は、すべての階層で同じポリシー、ID、エージェント統制、エビデンスのモデルを使い、小さなラップトップから大規模なエンタープライズクラスタまで拡張します。
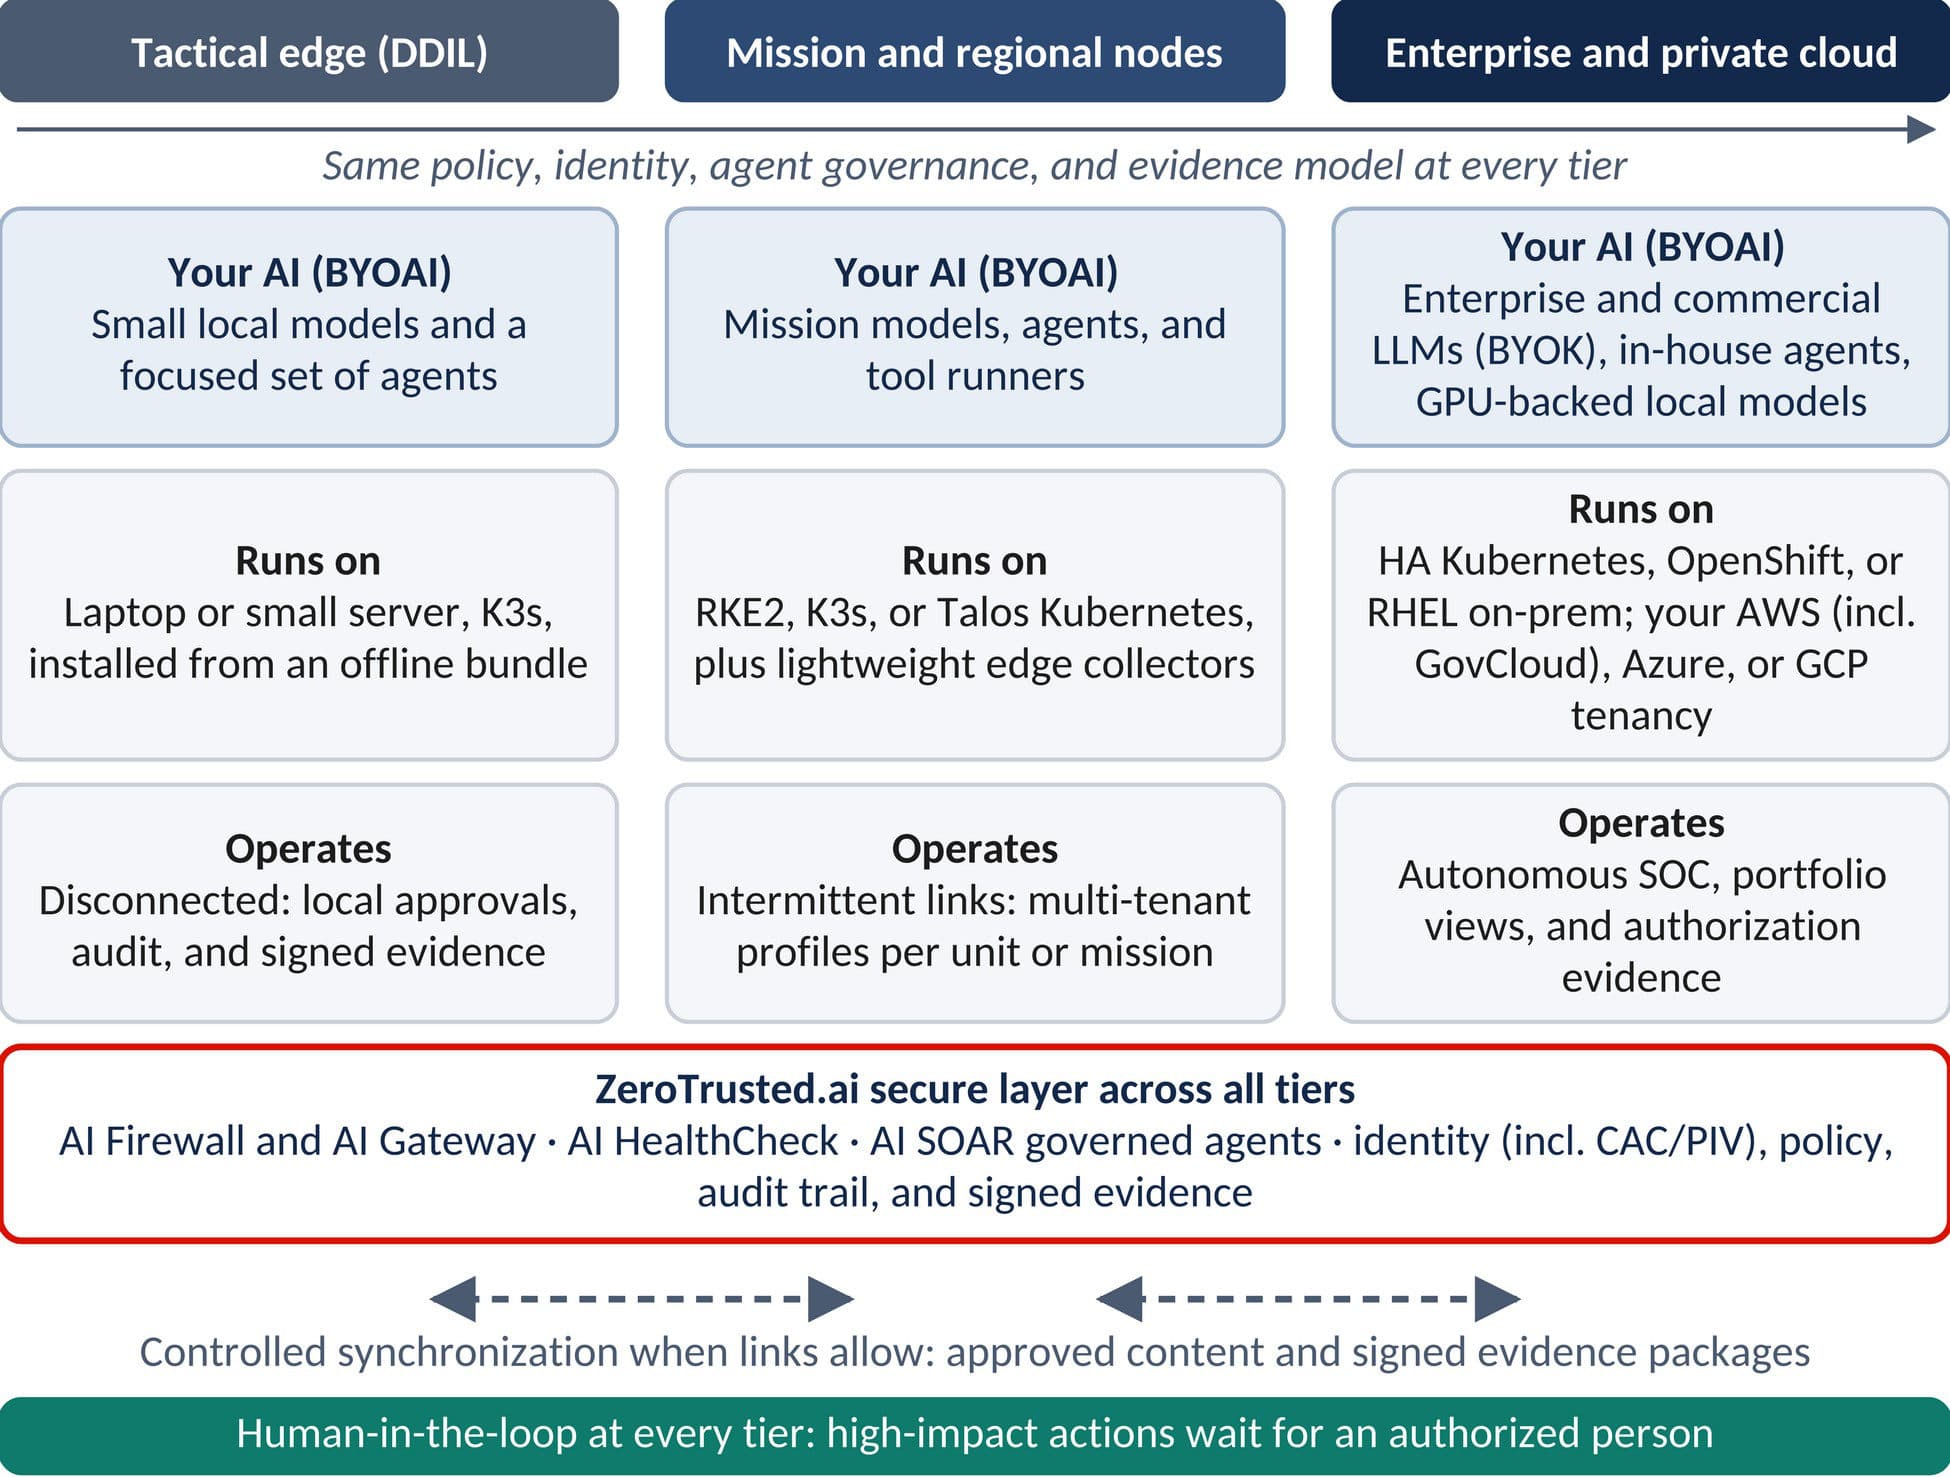
オフラインのバンドルから入れる小さなインストールです。ローカルモデル、絞ったエージェント群、ローカルの承認、監査、署名済みエビデンスを備えます。到達のための通信は不要です。
ミッションのエージェント、モデル、ツール実行基盤のための堅牢化 Kubernetes(RKE2、K3s、Talos)。軽量なエッジコレクタと、部隊またはミッションごとのマルチテナントプロファイルを備えます。
オンプレミスの HA Kubernetes、Red Hat OpenShift、または RHEL。あるいはお客様自身の AWS(GovCloud を含む)、Azure、Google Cloud のテナント。GPU 容量、Autonomous SOC、ポートフォリオ表示を備えます。
リンクが使えるときに、制御された同期が承認済みコンテンツと署名済みエビデンスパッケージを移動します。影響の大きい操作は、必ず権限を持つ人を待ちます。
ホワイトペーパー
ZeroTrusted.ai . . . 企業、部門、および/またはプロジェクト/プログラムのための AI/SI フォース・マルチプライヤー。すでに使っているシステムと AI を変えずに、実際のミッションで AI と AI エージェントを使う方法を説明します。独自の AI の持ち込み、エッジからエンタープライズまでの構成、安全なエージェントのライフサイクル、クリアランスを持つ人材のフォース・マルチプライヤー、ミッションの用途、導入の選択肢を扱います。PDF は英語です。
See the products
See AI SOAR coordinate security operations, AI Firewall apply guardrails, and the agent testing suite support assurance. The entire ZeroTrusted.ai platform is multi-tenant, so you can manage operations across your company and your customers.
AI SOAR · Recorded demonstration
A recorded product walkthrough. Review the interface and operational workflows, then discuss the modules and integrations relevant to your deployment.
AI Firewall · Recorded demonstration
A recorded walkthrough of AI Firewall and guardrail controls. Validate your own policy settings and allowed or blocked outcomes during a scoped demonstration.
Agent assurance · Recorded demonstration
See the recorded agent-testing interface. Request a demonstration that follows an authorized test through results, remediation, and evidence.
セキュリティ ライフサイクル全体にわたって包括的な保護を提供するために連携する 4 つの統合製品。
専門 AI エージェント、ツール、14 のコンプライアンス フレームワークを備えた AI 搭載のセキュリティ オーケストレーション、自動化、対応プラットフォーム。政府および企業のコンプライアンス向けに特別に設計 — FedRAMP High、NIST SP 800-53、CMMC 2.0、ゼロトラスト アーキテクチャ。
LLM、SLM、RAG パイプライン、エージェント、ベクトル データベースを継続的に監視し、ドリフト、バイアス、幻覚、プロンプト インジェクション エクスポージャー、ポリシー リグレッションを検出 — FedRAMP、ISO 42001、NIST AI RMF、SOC 2 用の証拠パッケージングを備えています。
すべてのプロンプト、レスポンス、ツール コールを検査するインライン AI ファイアウォール。プロンプト インジェクション、ジェイルブレイク、データ流出、幻覚、有害性、不正なツール使用をブロック — サブミリ秒のレイテンシ影響で。
企業全体のシャドウ AI を自動検出し、ガバナンスを適用します。DLP、プロンプト インジェクション防御、コンテンツ フィルタリング、99% の PII 編集を備えたブラウザ統合プロキシ — 管理者権限なしでユーザーのエッジで適用されます。
ポリシー、監査証跡、リスク評価、およびコンプライアンス フレームワーク マッピングを管理する包括的な AI ガバナンス プラットフォーム。SOC 2、ISO 27001、NIST などに準拠。
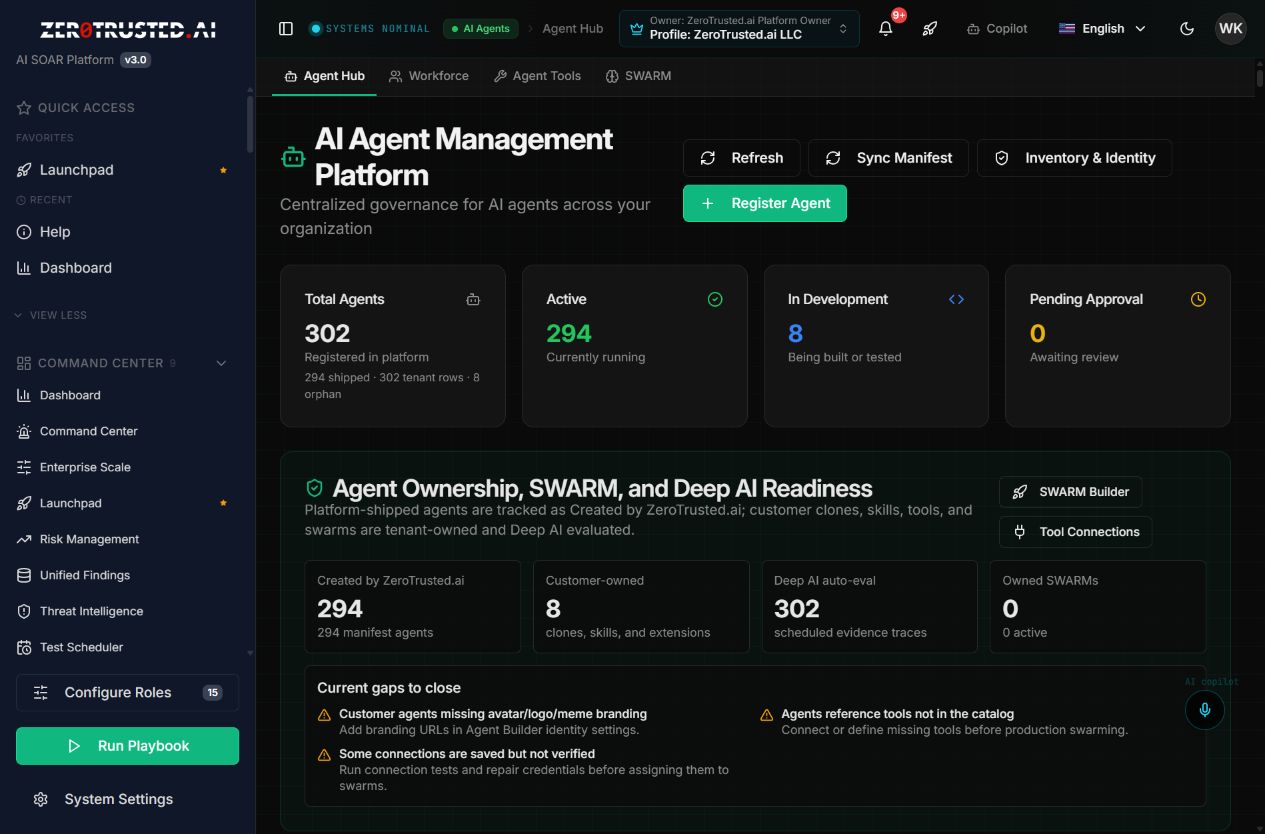
AI SOAR platform
From agent registration and deep testing to autonomous response, governance and continuous assurance, ZeroTrusted.ai coordinates the cyber and privacy stack at AI speed. Runtime readiness is checked per customer, connector and deployment—not assumed from a catalog entry.
Register every agent with identity, owner, tenant, skills, tools, permissions and autonomy limits. A one-button workflow runs preflight, benchmark rubrics, adversarial testing, agent-vs-agent and escape testing, human review, certification, remediation and retest, then exports a signed evidence package and mission trace. Model-integrity and hidden-weight scanning identify tampering or unexpected model artifacts before release.
Dashboard · Enterprise Scale · Launchpad · Risk Management · Unified Findings · Threat Intelligence · Test Scheduler · Continuous Monitoring · Asset Management
Dashboard
Enterprise Scale
Launchpad
Unified Findings
Profiles · Inventory · Discovery · Supply Chain Risk · MSSP Dashboard · Customer Operations · Enterprise Operations Catalog · Edge Endpoints · Boundaries · Interconnections & ISAs · Architecture Diagrams
Profiles
Inventory
Discovery
Customer Operations
Enterprise Operations Catalog
Boundaries
Architecture Diagrams
Testing Hub · Mission Chain · Pen & Assessments · Prompt Workbench · Wireless / RF Security · Code Analysis · DAST · AI AppSec Assessment · Network Intelligence · PCAP Reader · ZTA Validator
Testing Hub
Prompt Workbench
Incident Response · POA&M · CP/IR Testing · Patch Management · Forensics
Incident Response
POA&M
Agent Hub · SWARM · Workforce · Agent Tools
Agent Hub
SWARM
Workforce
Agent Tools
Benchmark Manager · Human Review Workbench · Agent Mission Trace · Adversarial Testing · Agent Verification · SWARM Routing Ledger · Agent Remediation Hub · Agent Preflight Ops · Evidence Package Export · OpenClaw · AI-Infra-Guard
Benchmark Manager
Human Review Workbench
Agent Mission Trace
Adversarial Testing
Agent Verification
SWARM Routing Ledger
Agent Remediation Hub
Agent Preflight Ops
Evidence Package Export
OpenClaw
AI-Infra-Guard
AI Observability · Semantic Grounding · AI Guardrails · AI WAF · AI Firewall · AI HealthCheck · AI Governance · AI Asset Inventory · AI Security Assessment · DRM Usage · Automation · K8s Security · NVIDIA Platforms
AI Observability
Semantic Grounding
AI Guardrails
AI WAF
AI Firewall
AI HealthCheck
AI Governance
AI Asset Inventory
AI Security Assessment
DRM Usage
Automation
K8s Security
NVIDIA Platforms
Module Setup & Prerequisites · Autonomous SOC · SIEM & Logs Hub · EDR Hub · ITDR · Email Security · Human Interaction Threats · Cloud Security · SOC Comms · Digital Twin
Module Setup & Prerequisites
Human Interaction Threats
Cloud Security
SOC Comms
Digital Twin
UEBA · Detection Rules · Detection Engineering · Attack Surface · Deception · OSS Security Stack
Detection Rules
Detection Engineering
Deception
OSS Security Stack
Doc Generator · AI Policy Wizard
Doc Generator
AI Policy Wizard
Banking & Financial · Health (HIPAA) · Government (FISMA) · CMMC 2.0 · Energy (NERC CIP) · Insurance · SOC 2 Type II · ISO 42001 AI Mgmt · EU AI Compliance · Japan AI Compliance · Brazil AI Compliance · Fraud Detection · AML/KYC Center
Banking & Financial
Health (HIPAA)
Government (FISMA)
CMMC 2.0
Energy (NERC CIP)
SOC 2 Type II
ISO 42001 AI Mgmt
EU AI Compliance
Japan AI Compliance
Brazil AI Compliance
Fraud Detection
AML/KYC Center
Document Library · Generated Docs · Reports · Controls · Evidence · Personnel & Roles · Policies · SCAP Content · Sector Compliance
Reports
Controls
Personnel & Roles
Policies
Sector Compliance
OT Security · Manufacturing · Robotics · Medical Devices · ICS Controllers
OT Security
Manufacturing
Robotics
Medical Devices
ICS Controllers
Military & Drone Security · AI CNO Platform · CNO Operations Console
Military & Drone Security
Configure Roles · Admin Center · Organizations (MSSP) · Customer Portal · Portal Configuration · Facilities · Boundaries · Contacts · Release Management · Edge Endpoints · User Approvals · Alert Channels · Training Center · Platform Settings · Red Hat RHEL · API Keys · Identity & Access · Zero Trust IAM · Local AI Model · License Management · Deployment Guide · Test System · Help · Module Documentation
Configure Roles
Admin Center
Organizations (MSSP)
Customer Portal
Portal Configuration
Facilities
Boundaries
Platform Settings
Identity & Access
Test System
Module Documentation
AI Firewall は、ユーザーとすべてのモデルの間に位置します — ChatGPT、Claude、Gemini、セルフホスト LLM、または社内エージェント フレームワークを問わず。ポリシーはすべてのプロンプト、レスポンス、ツール コールをリアルタイムで検査します。
すべてのプロンプトとモデルのレスポンスはポリシー DSL を通過します。モデルやユーザーに到達する前に、プロンプト インジェクション、ジェイルブレイク、不正な命令を検出します。
PII、PHI、シークレット、機密マーキング、カスタム感度トークンは、プロンプトが境界から出る前に編集またはブロックされます。
エージェントが呼び出せるツールを許可リストに追加。引数を検査し、引数タイプを強制し、ポリシー違反が発生した瞬間にツール アクセスを取り消します。
インラインまたはアウトオブバンドの展開パターン。インラインはほとんどの推論パスにミリ秒未満を追加;アウトオブバンドはユーザーへの影響なしにテレメトリを収集します。
AI API レイヤーで悪用者を制限、スロットル、分離。適応ルールはライブ トラフィック パターンに応じて自動調整されます。
プロバイダー API とセルフホスト モデルの両方で、モデル反転、メンバーシップ推論、ポイズニングの試みを検出します。
HealthCheck はモデルとエージェントと並行して実行されます — アプリケーションへのコード変更は不要。継続的な検査、ベースライン化、リグレッション テストが、監査人が求める証拠を生成します。
プロンプト、レイテンシ、出力分布全体でモデルの動作のベースラインを設定。本番環境が検証済みのベースラインから逸脱したときに通知 — LLM、SLM、RAG、ベクトル DB 向け。
保護されたカテゴリとカスタム人口統計セグメントにわたる監査可能な公平性スコア。トレンド ライン、プロンプトごとの帰属、および規制機関向けのエクスポート可能な証拠。
キュレートされた真実セットに対する継続的な事実性リグレッション。モデル更新やプロンプトの変更が応答品質を静かに低下させる時を検出。
展開済みスタックに対する定期的な敵対的プロービング — プロンプト、ツール、プロバイダーが変更されてもガードレールが維持されているかを測定。
ポリシー アズ コード ゲートは、モデルやプロンプトの変更ごとに展開前に実行。構成されたテスト(ドリフト、バイアス、インジェクション、事実性)のいずれかに失敗したリリースをブロック。
FedRAMP、ISO/IEC 42001、NIST AI RMF、SOC 2、EU AI Act 用の証拠パッケージを自動生成。コントロール マッピング、POA&M、継続的な監視アーティファクト。
SWARM agents coordinate advanced authorized penetration testing, SAST, DAST, fuzzing, KAT/Kali validation, AI AppSec, network intelligence, threat hunting and Deep/Dark/OSINT research. Findings flow through Unified Findings into risk, GRC, reports, remediation and retest workflows.
Connect SIEM, EDR, ITDR, email, cloud, identity, ticketing, STIX/TAXII, MITRE ATT&CK/ATLAS, SCAP, OSCAL, XCCDF/OVAL and OWASP sources. Deploy on AWS EKS, Azure AKS, GCP GKE, on-premises/private cloud or Red Hat RHEL, with Kubernetes and tenant boundaries preserved.
Preflight, identity, Agent-BOM, permissions, autonomy envelope, certification and remediation status per tenant.
SWARM completion, phase timing, tool reliability, target reachability, evidence quality and human approvals.
SAST, DAST, authorized fuzzing, pen-test, threat-intelligence enrichment, retest and remediation closure.
AI Firewall decisions, shadow/embedded AI attribution, model integrity and hidden-weight scanning, drift and guardrail health.
Control coverage, evidence freshness, SCAP/OSCAL mappings, POA&M progress and export-ready audit packages.
Tokens, model routing, GPU/server utilization, agent usage, cost leakage and savings opportunities.
ゼロから設計された、脅威の進化よりも速く適応する AI ネイティブ セキュリティ。
セキュリティ、GRC、AI 保証、AppSec、インテリジェンス、クラウド、自律型 SOC 運用。
SIEM、EDR、ID、クラウド、メール、脅威インテリジェンスを相関し、高影響アクションには人の承認を要求する統制済みの調査・対応ワークフロー。
CMMC 2.0、NIST SP 800-53r5、HIPAA、PCI DSS、EU AI Act、DISA STIG を含む 14 のコンプライアンス フレームワークをサポート。
敵対的 ML 操作、合成メディア分析、影響マッピングのための 12 の counter-AI および情報作戦エージェント。
AO 提出のための証拠パッケージングを備えた構造化された敵対的テスト。SHA-256 ハッシュ チェーン、改ざん防止署名。
オンプレミス、AWS EKS、Azure AKS、GCP GKE での自動インストール、セキュリティ強化、ゼロトラスト ID。
Enterprise Security Magazine
年間最優秀 AI Firewall — ZeroTrusted.ai が掲載
The Register-Guard
Daiwabo Information System が ZeroTrusted.ai を日本で独占販売する契約を締結
EIN Presswire
ZeroTrusted.ai、CDAO Tradewinds Solutions Marketplace の DoD 業務で Awardable と評価
主要なパートナーから信頼されています


