

IA operativa segura
Cree con facilidad agentes y herramientas seguros para cualquier misión.
ZeroTrusted.ai . . . El multiplicador de fuerza de AI/SI para su empresa, departamento y/o proyectos/programas
ZeroTrusted.ai habilita la IA operativa segura y los agentes de IA, sea cual sea la misión. Traiga su propia IA, y añadimos una capa de seguridad, privacidad y transparencia sobre ella y sobre los sistemas que ya opera, del borde táctico a la empresa, sin reemplazar lo que ya tiene.
Cree agentes y herramientas seguros en seis pasos sencillos
Sin una pila nueva. Sin un modelo nuevo. Sin cambios de código en los sistemas que ya opera.
- 1
Traiga su IA.
LLM comerciales con sus propias claves, o modelos locales y autoalojados. Asigne un modelo aprobado a cada agente.
- 2
Conecte sus sistemas.
Conectores de SIEM, EDR, identidad, correo, nube, tickets, inteligencia de amenazas y OT, o los suyos.
- 3
Cree o clone un agente.
Parta de un agente incluido o registre el suyo. Asígneles una identidad, un responsable, habilidades, herramientas y una misión.
- 4
Defina los límites.
Permisos, listas de herramientas permitidas, límites de autonomía y política de aprobación, con la política de AI Firewall en cada prompt, respuesta y llamada de herramienta.
- 5
Pruebe antes de confiar.
Preflight en un clic, evaluaciones, pruebas adversarias y de escape, y revisión humana, hasta un paquete de evidencia firmado.
- 6
Póngalo a trabajar.
Las acciones de alto impacto esperan a una persona, cada acción queda trazada y los hallazgos impulsan la remediación y una nueva prueba.
Funciona igual en un portátil desplegado en avanzada y en el centro de datos de la empresa.
El problema es la confianza, no la tecnología
La IA está lista para el trabajo real de la misión. La mayoría de las misiones todavía no tienen permiso para usarla. Los equipos de seguridad necesitan saber quién ve los datos, qué puede hacer un agente y si alguien puede demostrar lo que ocurrió. Sin esas respuestas, la decisión segura es «no», y la IA se queda en la demostración.
Al mismo tiempo, los expertos con habilitación y certificación son las personas más difíciles de incorporar, y los agentes de IA traen un nuevo riesgo interno: unas credenciales válidas no equivalen a una autoridad ilimitada.
Una capa segura sobre lo que ya opera
Proteja la IA que ya usa
AI Firewall y AI Gateway inspeccionan cada prompt, respuesta y llamada de herramienta, ya sea ChatGPT, Claude, Gemini, un LLM autoalojado o un marco de agentes interno. Traiga sus propias claves y conserve el control de sus proveedores.
Conecte las herramientas que ya tiene
AI SOAR se conecta a sus herramientas de SIEM, EDR, identidad, correo, nube, tickets, inteligencia de amenazas y OT, y añade agentes de IA gobernados que prueban, investigan, explican, remedian y vuelven a probar con evidencia.
Cree agentes, herramientas y operaciones seguros
Registre sus propios agentes, clone y adapte los existentes, y añada sus herramientas y conectores. Cada agente supera el preflight y las pruebas antes de tocar una misión y permanece dentro de sus permisos y límites de autonomía.
Traiga su propia IA (BYOAI)
Traiga su propia IA. La hacemos segura, gobernada y transparente.
Conserve los LLM comerciales que ya contrató, los modelos de código abierto que ejecutan sus ingenieros, los agentes que crearon sus equipos y las herramientas y servidores MCP a los que llaman. ZeroTrusted.ai los protege, los gobierna y los hace transparentes sin cambiarlos.
Usted aporta
LLM comerciales
como ChatGPT, Claude y Gemini, con sus propias claves
ZeroTrusted.ai añade
Inspección de cada prompt y respuesta, DLP y redacción, enrutamiento por política y auditoría. Usted conserva la relación con el proveedor, la facturación y el enrutamiento de datos.
Usted aporta
Modelos de código abierto y locales
mediante Ollama, vLLM, LM Studio, llama.cpp o NVIDIA NIM
ZeroTrusted.ai añade
Operación sin salida de red, orientación según el hardware y un catálogo que muestra el país de origen y el riesgo de cadena de suministro de cada modelo.
Usted aporta
Agentes y marcos internos
ZeroTrusted.ai añade
Identidad del agente, responsable, permisos y límites de autonomía; preflight y pruebas adversarias; y un rastro completo de la misión.
Usted aporta
Herramientas, servidores MCP y complementos
ZeroTrusted.ai añade
Listas de herramientas permitidas, inspección de argumentos, revocación ante una violación de política y comprobaciones de integridad de la cadena de suministro.
Aplicación en línea, fuera de banda o en el borde del navegador; HealthCheck se ejecuta junto a sus modelos sin cambios de código en la aplicación. Si cambia de modelo, sus políticas, aprobaciones y evidencia siguen igual.
Una capa segura, del borde táctico a la empresa.
Las misiones no ocurren solo en el centro de datos. ZeroTrusted.ai usa el mismo modelo de política, identidad, gobierno de agentes y evidencia en cada nivel, y escala desde un portátil pequeño hasta un clúster empresarial grande.
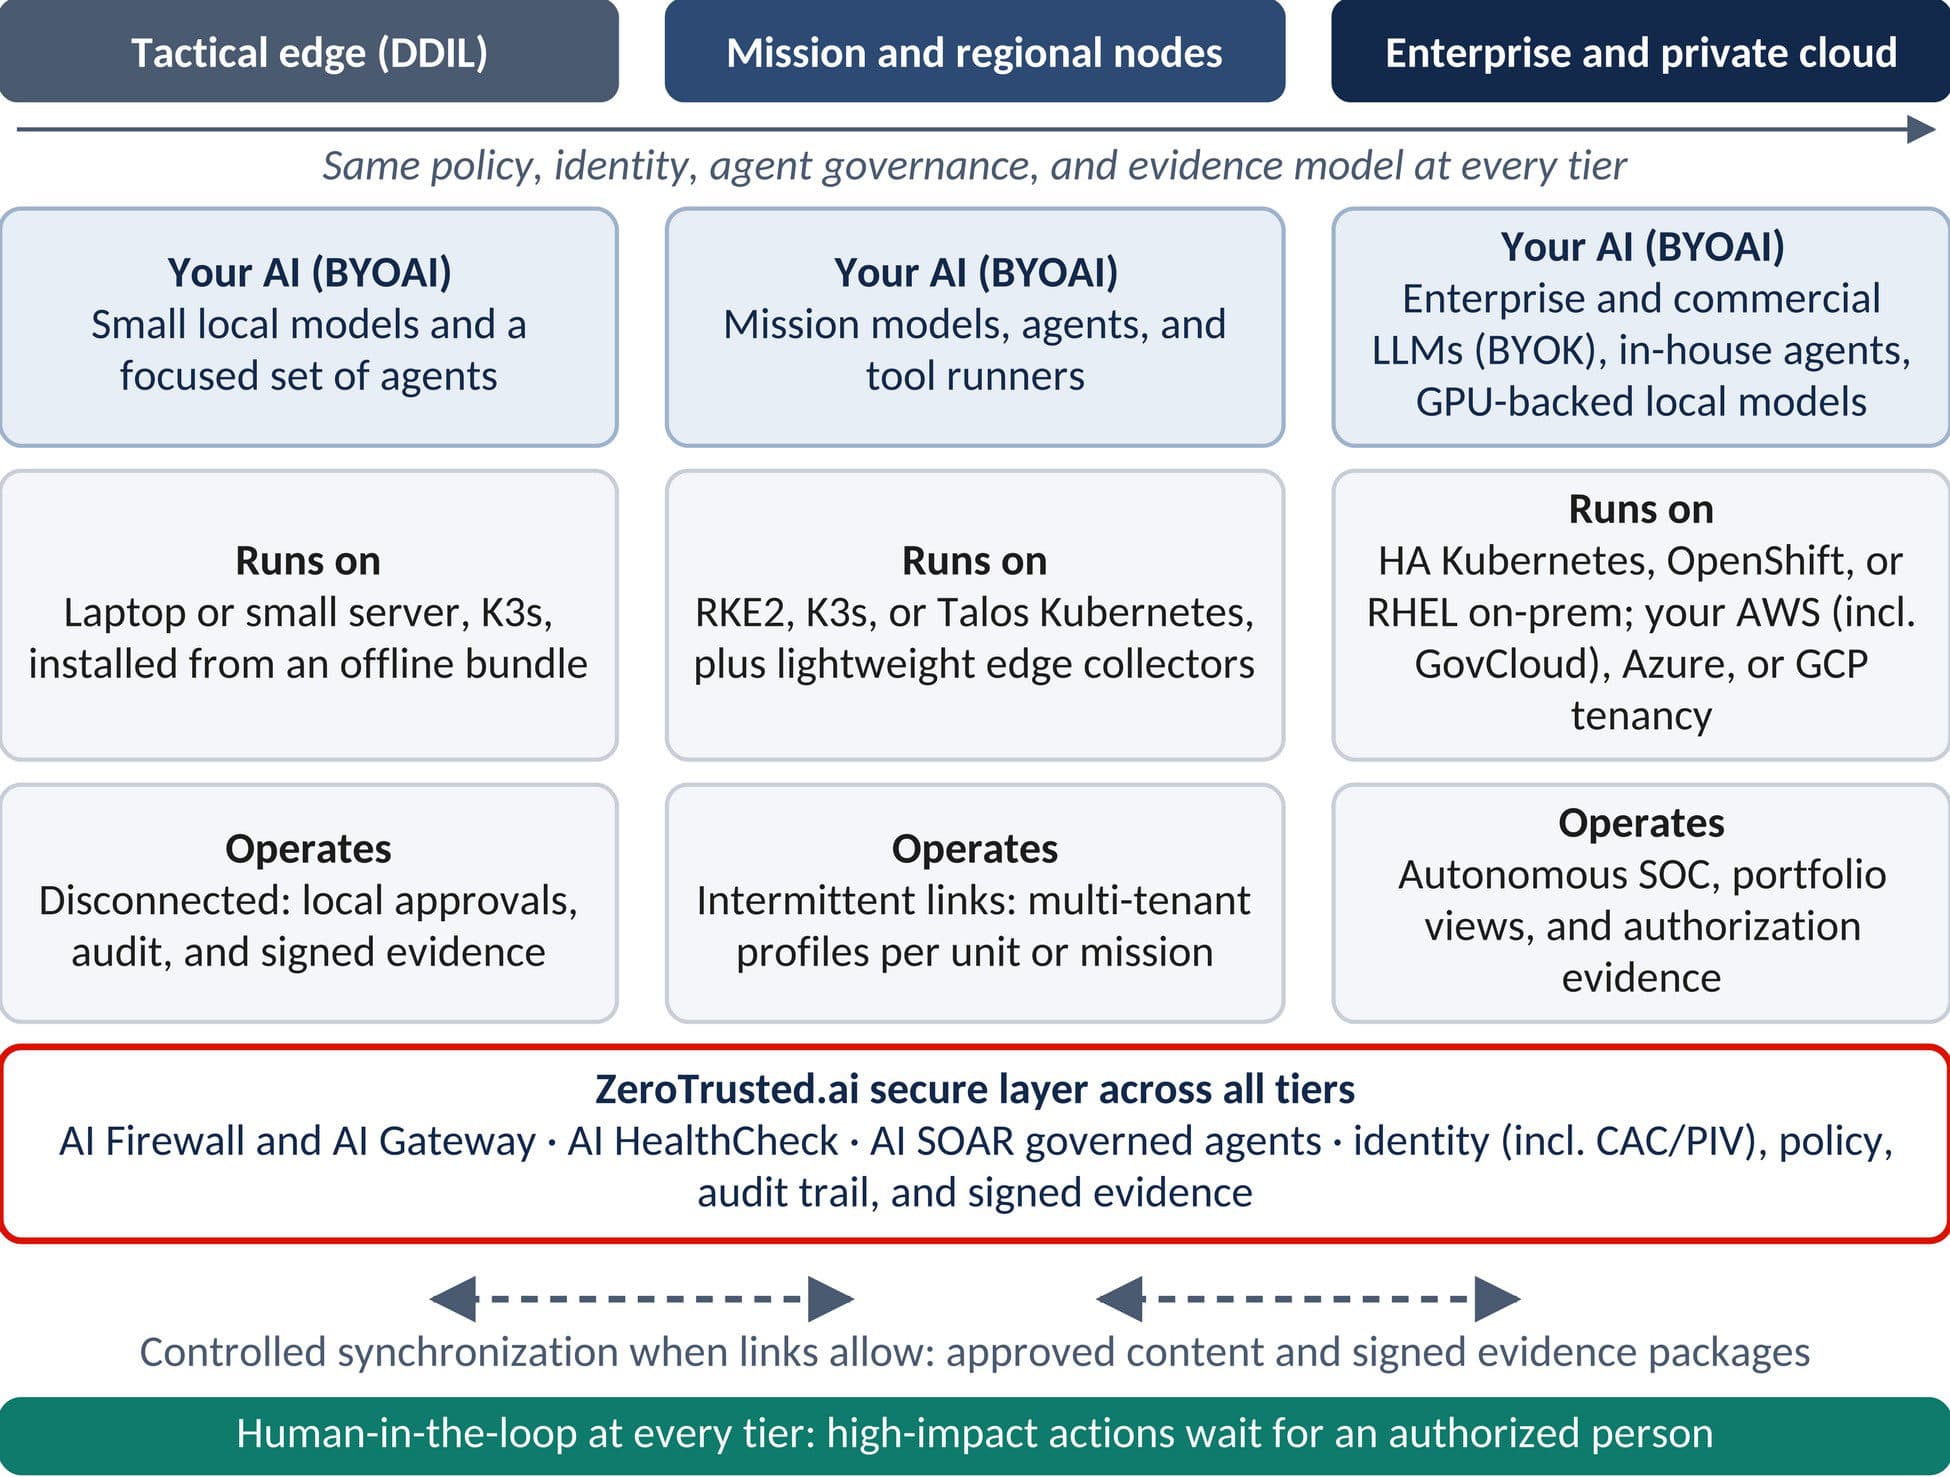
Borde táctico y desconectado (DDIL)
Una instalación de poco tamaño desde un paquete sin conexión, con modelos locales, un conjunto concreto de agentes y aprobaciones, auditoría y evidencia firmada en local. No hace falta conexión de retorno.
Nodos de misión y regionales
Kubernetes reforzado (RKE2, K3s, Talos) para agentes de misión, modelos y ejecutores de herramientas, con colectores ligeros en el borde y perfiles multiinquilino por unidad o misión.
Empresa y nube privada
Kubernetes de alta disponibilidad, Red Hat OpenShift o RHEL en local, o su propia tenencia de AWS (incluido GovCloud), Azure o Google Cloud, con capacidad de GPU, el Autonomous SOC y vistas de cartera.
En todos los niveles
La sincronización controlada mueve contenido aprobado y paquetes de evidencia firmada cuando hay enlace, y las acciones de alto impacto siempre esperan a una persona autorizada.
Cómo se pone a trabajar un agente seguro
- 1
Registrar
- 2
Preflight
- 3
Probar
- 4
Revisar y aprobar
- 5
Operar
- 6
Remediar y volver a probar
Cada agente recibe una identidad, un responsable, un Agent-BOM y límites de autonomía. Las personas revisan los resultados antes de desplegar un agente, las acciones de alto impacto esperan aprobación y las herramientas que faltan siguen visibles en lugar de simularse.
Un multiplicador de fuerza para personal habilitado y certificado
Más misiones por operador. Las personas siguen al mando.
Los especialistas habilitados son difíciles de encontrar. Nuestros agentes seguros asumen el análisis repetible, la clasificación, la recolección de evidencia y la documentación, para que su personal habilitado y certificado se concentre en el juicio, las decisiones y la ejecución. Los agentes amplían a las personas; no las sustituyen. Toda acción consecuente permanece con una persona en el ciclo.
Para responsables de misión
Ejecute más operaciones, con mayor rapidez y consistencia, dentro de los límites acreditados que ya tiene.
Para contratistas principales e integradores
Entregue agentes de IA seguros dentro de su propia prestación de servicios y haga más eficaz a cada miembro habilitado del equipo.
Para CISO
Vea qué roles de trabajo cubren las personas, qué roles cubren los agentes gobernados y cuáles no cubre nadie.
Seguridad. Privacidad. Transparencia. Cada vez que se pone a trabajar.
Seguridad
Zero Trust para usuarios, modelos y agentes. Bloqueo de inyección de prompts y de jailbreak, listas de herramientas permitidas, pruebas Agent Escape, e inicio de sesión con CAC/PIV, SAML, OIDC y LDAP.
Privacidad
La PII, la PHI, los secretos, las marcas de clasificación y los términos sensibles personalizados se redactan o se bloquean antes de que un prompt salga de su perímetro. Con modelos locales, nada tiene que salir de la red.
Transparencia
Cada prompt, respuesta, llamada de herramienta y aprobación queda registrada. Agent Mission Trace muestra lo que hizo cada agente, y los paquetes de evidencia están encadenados por hash y son evidentes ante manipulaciones. La evidencia ausente nunca se trata como un aprobado.
Los mapeos de marcos (por ejemplo NIST SP 800-53, NIST AI RMF y los riesgos agénticos de OWASP) ayudan a organizar la evidencia. No establecen certificación ni cumplimiento; lo decide su evaluador o el funcionario que autoriza.
Hecho para cualquier misión
Operaciones cibernéticas y SOC
Investigación y respuesta gobernadas, con aprobación humana para las acciones de alto impacto. Su equipo dirige sus propias operaciones.
Amenaza interna y UAM
Evaluaciones de preparación de evidencia para User Activity Monitoring, amenaza interna humana y amenaza interna de agentes de IA. No es un sensor de vigilancia; las personas toman las decisiones.
Riesgo de la cadena de suministro
Seguimiento de SBOM, Agent-BOM y comprobaciones de integridad de modelos, herramientas, servidores MCP y complementos.
OT, UAS y misiones desconectadas
Aseguramiento de OT y drones, solo evidencia de forma predeterminada, con instalaciones aisladas y modelos locales.
TI empresarial y adopción de IA
Gobierne el uso de IA pública con AI Firewall y Shadow AI Protection, y ponga agentes a trabajar dentro de los flujos de la mesa de servicio que ya tiene.
Flujos ilustrativos, no casos de clientes.
Implemente donde corre la misión
ZeroTrusted.ai es software empresarial que usted instala y opera dentro de su entorno y de su límite de autorización: nodos desplegados en avanzada y DDIL, en local, nube privada, su propia tenencia de AWS (incluido GovCloud), Azure o Google Cloud, Red Hat OpenShift, o redes aisladas y sin conexión con modelos locales. Usted conserva sus datos, modelos, claves y políticas.
Empiece por una misión
- 1
Inicie una prueba gratuita.
15 días en línea, sin tarjeta de crédito.
- 2
Véalo en sus flujos de trabajo.
Solicite una demostración.
- 3
Ejecute un piloto acotado
En su entorno, medido sobre sus propias operaciones.
- 4
Compre mediante CDAO Tradewinds (Awardable)
O a través de su contratista principal.
Informe
IA operativa segura: habilitar la IA y los agentes de IA para cualquier misión
ZeroTrusted.ai . . . El multiplicador de fuerza de AI/SI para su empresa, departamento y/o proyectos/programas. Cómo poner la IA y los agentes de IA a trabajar en misiones reales sin cambiar los sistemas ni la IA que ya usa. Cubre traer su propia IA, la arquitectura del borde a la empresa, el ciclo de vida del agente seguro, el modelo de multiplicador de fuerza para personal habilitado, casos de misión y opciones de implementación. El PDF está en inglés.