

AI SOAR · Recorded demonstration
Security operations in AI SOAR v3.0
A recorded product walkthrough. Review the interface and operational workflows, then discuss the modules and integrations relevant to your deployment.
Inicio de sesión gubernamental requerido para ver en Tradewinds.
IA operativa segura · Traiga su propia IA · Del borde táctico a la empresa
Cree con facilidad agentes y herramientas de IA seguros para cualquier misión. Traiga su propia IA, conserve los sistemas que ya opera y obtenga seguridad, privacidad y transparencia cada vez que se pone a trabajar, desde nodos DDIL desplegados en avanzada hasta el centro de datos de la empresa.
“Nuestros productos le permiten habilitar su misión. Lo hacemos con seguridad, privacidad y transparencia, cada vez que se pone a trabajar.”
Inicio de sesión gubernamental requerido para ver en Tradewinds.
ZeroTrusted.ai ha sido evaluado como Awardable en el CDAO Tradewinds Solutions Marketplace
El Tradewinds Solutions Marketplace (TSM) es la oferta principal de Tradewinds, el conjunto de herramientas y servicios del Department of War (DoW) diseñado para acelerar la adquisición y la adopción de capacidades de IA/ML, digitales y de analítica de datos.
Los clientes gubernamentales pueden crear una cuenta de TSM en tradewindAI.com para ver nuestro video de solución Awardable de 5 minutos.
Sin una pila nueva. Sin un modelo nuevo. Sin cambios de código en los sistemas que ya opera.
LLM comerciales con sus propias claves, o modelos locales y autoalojados. Asigne un modelo aprobado a cada agente.
Conectores de SIEM, EDR, identidad, correo, nube, tickets, inteligencia de amenazas y OT, o los suyos.
Parta de un agente incluido o registre el suyo. Asígneles una identidad, un responsable, habilidades, herramientas y una misión.
Permisos, listas de herramientas permitidas, límites de autonomía y política de aprobación, con la política de AI Firewall en cada prompt, respuesta y llamada de herramienta.
Preflight en un clic, evaluaciones, pruebas adversarias y de escape, y revisión humana, hasta un paquete de evidencia firmado.
Las acciones de alto impacto esperan a una persona, cada acción queda trazada y los hallazgos impulsan la remediación y una nueva prueba.
Funciona igual en un portátil desplegado en avanzada y en el centro de datos de la empresa.
Traiga su propia IA (BYOAI)
Conserve los LLM comerciales que ya contrató, los modelos de código abierto que ejecutan sus ingenieros, los agentes que crearon sus equipos y las herramientas y servidores MCP a los que llaman. ZeroTrusted.ai los protege, los gobierna y los hace transparentes sin cambiarlos.
Usted aporta
como ChatGPT, Claude y Gemini, con sus propias claves
ZeroTrusted.ai añade
Inspección de cada prompt y respuesta, DLP y redacción, enrutamiento por política y auditoría. Usted conserva la relación con el proveedor, la facturación y el enrutamiento de datos.
Usted aporta
mediante Ollama, vLLM, LM Studio, llama.cpp o NVIDIA NIM
ZeroTrusted.ai añade
Operación sin salida de red, orientación según el hardware y un catálogo que muestra el país de origen y el riesgo de cadena de suministro de cada modelo.
Usted aporta
ZeroTrusted.ai añade
Identidad del agente, responsable, permisos y límites de autonomía; preflight y pruebas adversarias; y un rastro completo de la misión.
Usted aporta
ZeroTrusted.ai añade
Listas de herramientas permitidas, inspección de argumentos, revocación ante una violación de política y comprobaciones de integridad de la cadena de suministro.
Aplicación en línea, fuera de banda o en el borde del navegador; HealthCheck se ejecuta junto a sus modelos sin cambios de código en la aplicación. Si cambia de modelo, sus políticas, aprobaciones y evidencia siguen igual.
Las misiones no ocurren solo en el centro de datos. ZeroTrusted.ai usa el mismo modelo de política, identidad, gobierno de agentes y evidencia en cada nivel, y escala desde un portátil pequeño hasta un clúster empresarial grande.
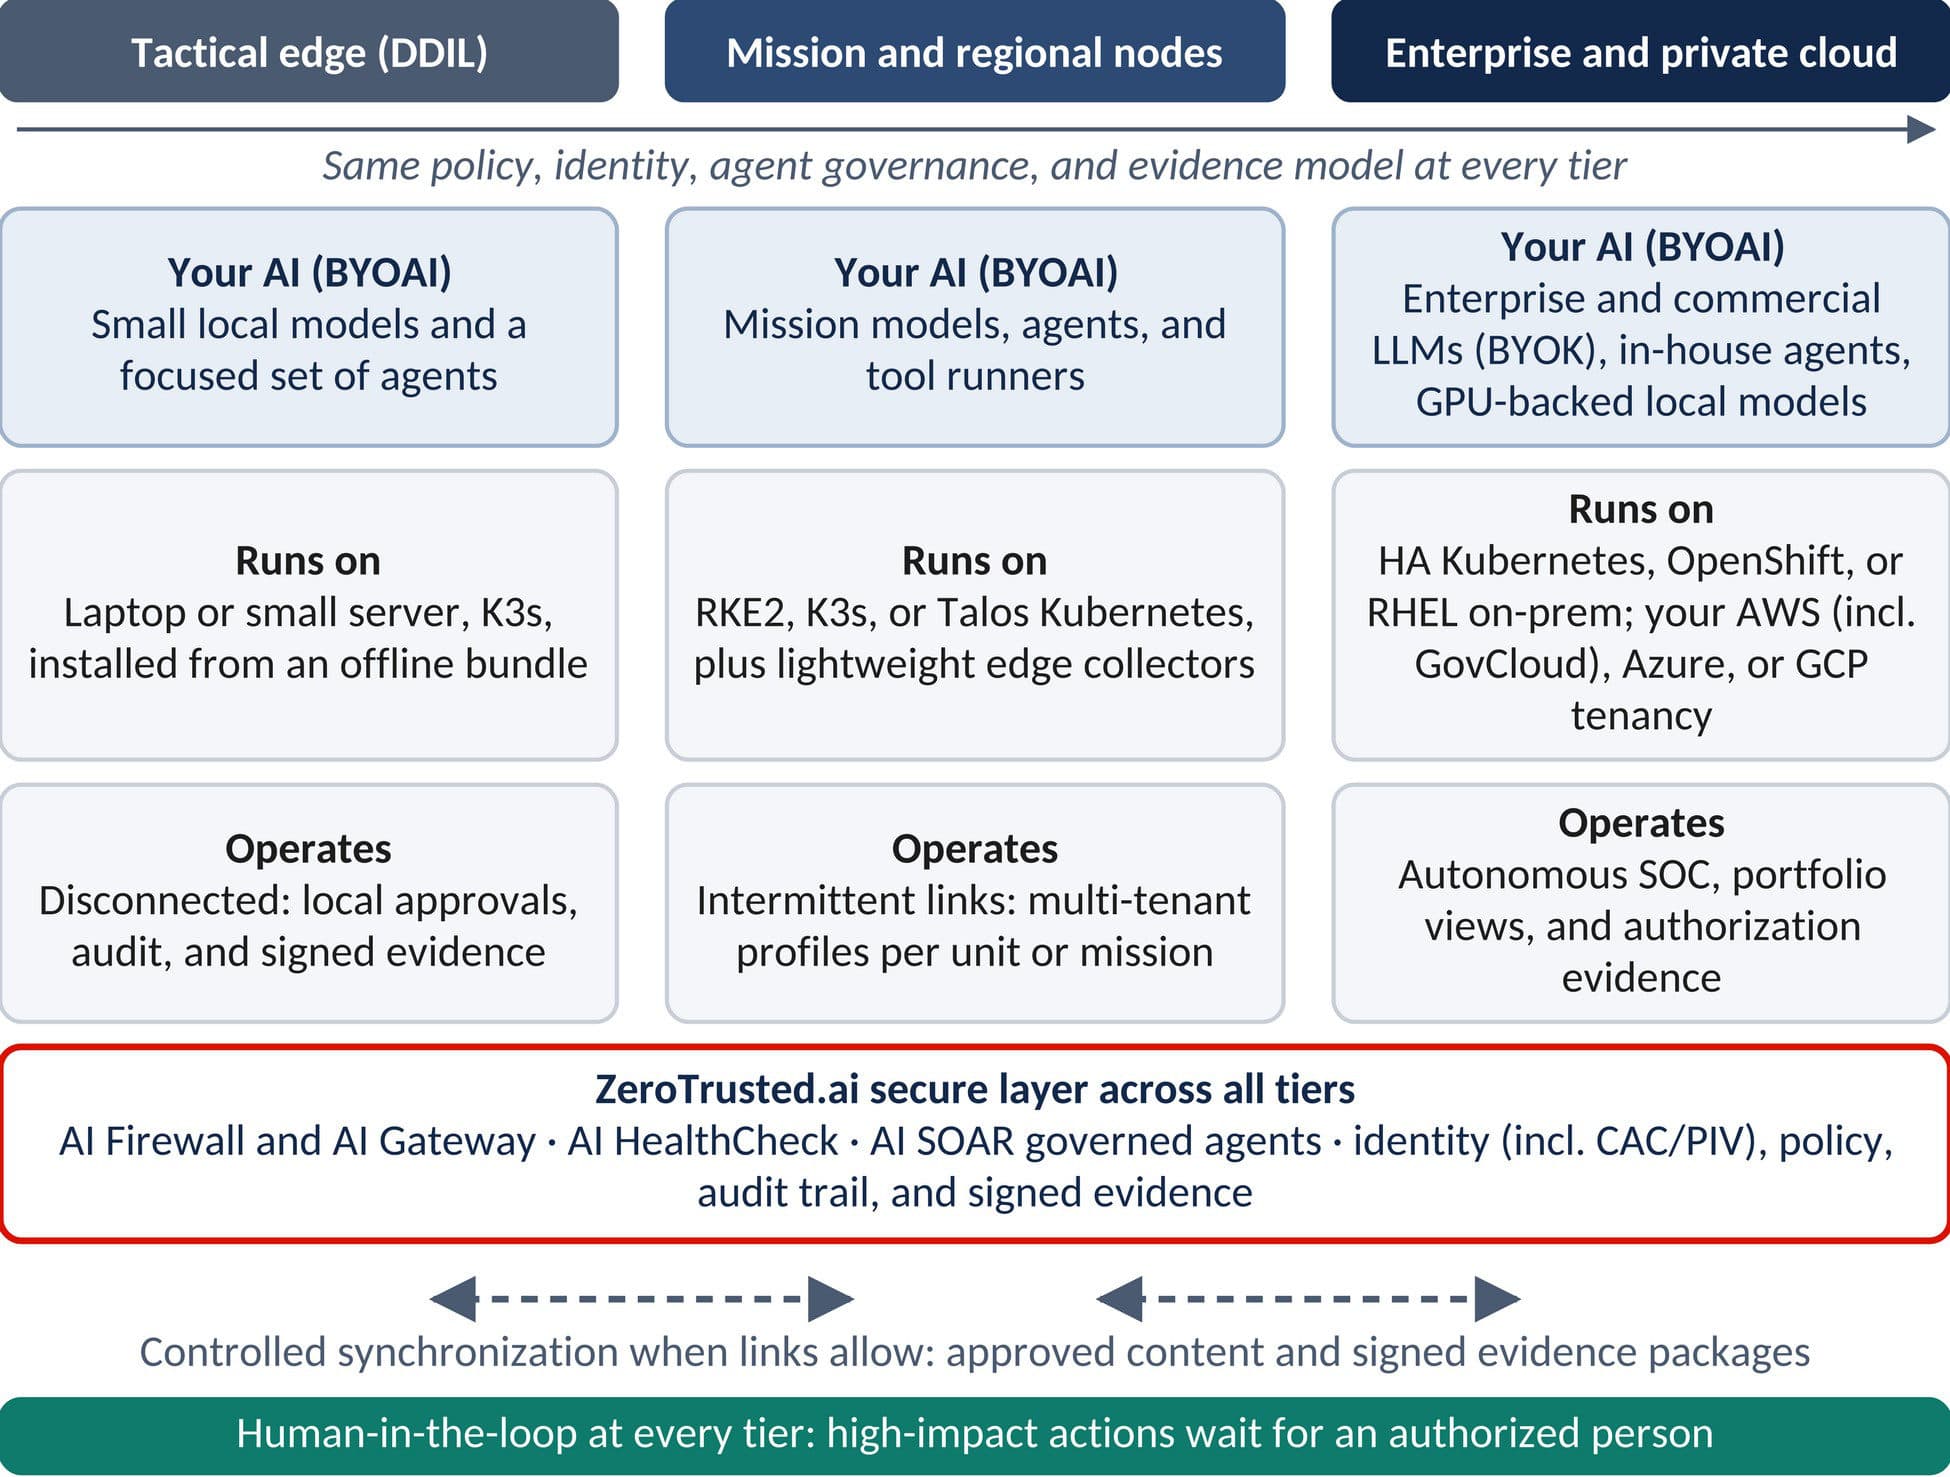
Una instalación de poco tamaño desde un paquete sin conexión, con modelos locales, un conjunto concreto de agentes y aprobaciones, auditoría y evidencia firmada en local. No hace falta conexión de retorno.
Kubernetes reforzado (RKE2, K3s, Talos) para agentes de misión, modelos y ejecutores de herramientas, con colectores ligeros en el borde y perfiles multiinquilino por unidad o misión.
Kubernetes de alta disponibilidad, Red Hat OpenShift o RHEL en local, o su propia tenencia de AWS (incluido GovCloud), Azure o Google Cloud, con capacidad de GPU, el Autonomous SOC y vistas de cartera.
La sincronización controlada mueve contenido aprobado y paquetes de evidencia firmada cuando hay enlace, y las acciones de alto impacto siempre esperan a una persona autorizada.
Informe
ZeroTrusted.ai . . . El multiplicador de fuerza de AI/SI para su empresa, departamento y/o proyectos/programas. Cómo poner la IA y los agentes de IA a trabajar en misiones reales sin cambiar los sistemas ni la IA que ya usa. Cubre traer su propia IA, la arquitectura del borde a la empresa, el ciclo de vida del agente seguro, el modelo de multiplicador de fuerza para personal habilitado, casos de misión y opciones de implementación. El PDF está en inglés.
See the products
See AI SOAR coordinate security operations, AI Firewall apply guardrails, and the agent testing suite support assurance. The entire ZeroTrusted.ai platform is multi-tenant, so you can manage operations across your company and your customers.
AI SOAR · Recorded demonstration
A recorded product walkthrough. Review the interface and operational workflows, then discuss the modules and integrations relevant to your deployment.
AI Firewall · Recorded demonstration
A recorded walkthrough of AI Firewall and guardrail controls. Validate your own policy settings and allowed or blocked outcomes during a scoped demonstration.
Agent assurance · Recorded demonstration
See the recorded agent-testing interface. Request a demonstration that follows an authorized test through results, remediation, and evidence.
Cuatro productos integrados que trabajan en conjunto para brindar protección integral a lo largo de todo su ciclo de seguridad.
Plataforma de Orquestación, Automatización y Respuesta de Seguridad impulsada por IA con agentes de IA especializados, herramientas y 14 marcos de cumplimiento. Diseñada específicamente para cumplimiento gubernamental y empresarial — FedRAMP High, NIST SP 800-53, CMMC 2.0 y Arquitectura de Confianza Cero.
Monitoree continuamente LLMs, SLMs, pipelines RAG, agentes y bases de datos vectoriales para detectar deriva, sesgo, alucinación, exposición a inyección de prompts y regresiones de políticas — con empaquetado de evidencias para FedRAMP, ISO 42001, NIST AI RMF y SOC 2.
Firewall de IA en línea que inspecciona cada prompt, respuesta y llamada de herramienta. Bloquea inyección de prompts, jailbreak, exfiltración de datos, alucinaciones, toxicidad y uso no autorizado de herramientas — con impacto de latencia inferior al milisegundo.
Descubra y gobierne automáticamente la IA en la sombra en toda su empresa. Un proxy integrado al navegador con DLP, defensa contra inyección de prompts, filtrado de contenido y 99% de redacción de PII — aplicado en el borde del usuario sin requerir derechos de administrador.
Plataforma integral de gobernanza de IA para gestionar políticas, registros de auditoría, evaluaciones de riesgo y mapeo de marcos de cumplimiento. Manténgase al día con SOC 2, ISO 27001, NIST y más.
AI SOAR platform
From agent registration and deep testing to autonomous response, governance and continuous assurance, ZeroTrusted.ai coordinates the cyber and privacy stack at AI speed. Runtime readiness is checked per customer, connector and deployment—not assumed from a catalog entry.
Register every agent with identity, owner, tenant, skills, tools, permissions and autonomy limits. A one-button workflow runs preflight, benchmark rubrics, adversarial testing, agent-vs-agent and escape testing, human review, certification, remediation and retest, then exports a signed evidence package and mission trace. Model-integrity and hidden-weight scanning identify tampering or unexpected model artifacts before release.
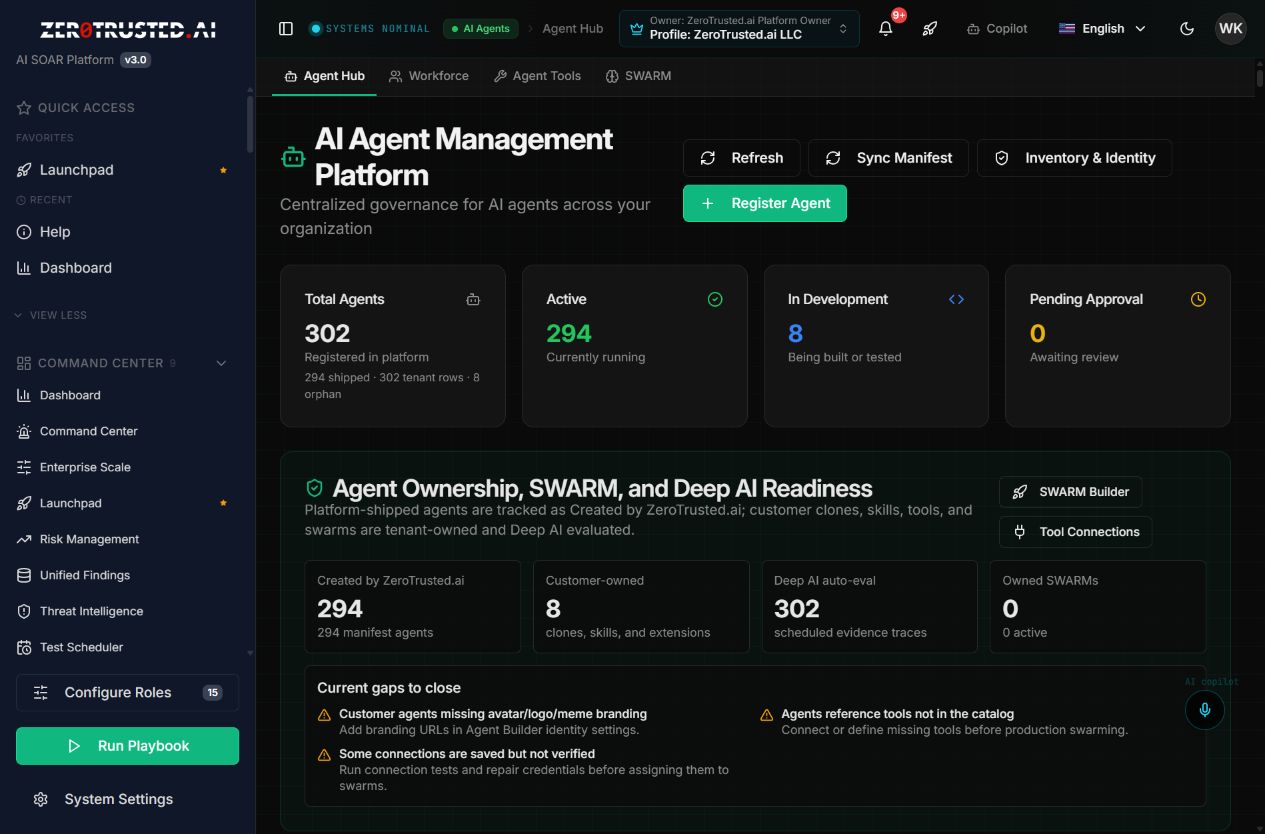
Dashboard · Enterprise Scale · Launchpad · Risk Management · Unified Findings · Threat Intelligence · Test Scheduler · Continuous Monitoring · Asset Management
Dashboard
Enterprise Scale
Launchpad
Unified Findings
Profiles · Inventory · Discovery · Supply Chain Risk · MSSP Dashboard · Customer Operations · Enterprise Operations Catalog · Edge Endpoints · Boundaries · Interconnections & ISAs · Architecture Diagrams
Profiles
Inventory
Discovery
Customer Operations
Enterprise Operations Catalog
Boundaries
Architecture Diagrams
Testing Hub · Mission Chain · Pen & Assessments · Prompt Workbench · Wireless / RF Security · Code Analysis · DAST · AI AppSec Assessment · Network Intelligence · PCAP Reader · ZTA Validator
Testing Hub
Prompt Workbench
Incident Response · POA&M · CP/IR Testing · Patch Management · Forensics
Incident Response
POA&M
Agent Hub · SWARM · Workforce · Agent Tools
Agent Hub
SWARM
Workforce
Agent Tools
Benchmark Manager · Human Review Workbench · Agent Mission Trace · Adversarial Testing · Agent Verification · SWARM Routing Ledger · Agent Remediation Hub · Agent Preflight Ops · Evidence Package Export · OpenClaw · AI-Infra-Guard
Benchmark Manager
Human Review Workbench
Agent Mission Trace
Adversarial Testing
Agent Verification
SWARM Routing Ledger
Agent Remediation Hub
Agent Preflight Ops
Evidence Package Export
OpenClaw
AI-Infra-Guard
AI Observability · Semantic Grounding · AI Guardrails · AI WAF · AI Firewall · AI HealthCheck · AI Governance · AI Asset Inventory · AI Security Assessment · DRM Usage · Automation · K8s Security · NVIDIA Platforms
AI Observability
Semantic Grounding
AI Guardrails
AI WAF
AI Firewall
AI HealthCheck
AI Governance
AI Asset Inventory
AI Security Assessment
DRM Usage
Automation
K8s Security
NVIDIA Platforms
Module Setup & Prerequisites · Autonomous SOC · SIEM & Logs Hub · EDR Hub · ITDR · Email Security · Human Interaction Threats · Cloud Security · SOC Comms · Digital Twin
Module Setup & Prerequisites
Human Interaction Threats
Cloud Security
SOC Comms
Digital Twin
UEBA · Detection Rules · Detection Engineering · Attack Surface · Deception · OSS Security Stack
Detection Rules
Detection Engineering
Deception
OSS Security Stack
Doc Generator · AI Policy Wizard
Doc Generator
AI Policy Wizard
Banking & Financial · Health (HIPAA) · Government (FISMA) · CMMC 2.0 · Energy (NERC CIP) · Insurance · SOC 2 Type II · ISO 42001 AI Mgmt · EU AI Compliance · Japan AI Compliance · Brazil AI Compliance · Fraud Detection · AML/KYC Center
Banking & Financial
Health (HIPAA)
Government (FISMA)
CMMC 2.0
Energy (NERC CIP)
SOC 2 Type II
ISO 42001 AI Mgmt
EU AI Compliance
Japan AI Compliance
Brazil AI Compliance
Fraud Detection
AML/KYC Center
Document Library · Generated Docs · Reports · Controls · Evidence · Personnel & Roles · Policies · SCAP Content · Sector Compliance
Reports
Controls
Personnel & Roles
Policies
Sector Compliance
OT Security · Manufacturing · Robotics · Medical Devices · ICS Controllers
OT Security
Manufacturing
Robotics
Medical Devices
ICS Controllers
Military & Drone Security · AI CNO Platform · CNO Operations Console
Military & Drone Security
Configure Roles · Admin Center · Organizations (MSSP) · Customer Portal · Portal Configuration · Facilities · Boundaries · Contacts · Release Management · Edge Endpoints · User Approvals · Alert Channels · Training Center · Platform Settings · Red Hat RHEL · API Keys · Identity & Access · Zero Trust IAM · Local AI Model · License Management · Deployment Guide · Test System · Help · Module Documentation
Configure Roles
Admin Center
Organizations (MSSP)
Customer Portal
Portal Configuration
Facilities
Boundaries
Platform Settings
Identity & Access
Test System
Module Documentation
AI Firewall se sitúa entre sus usuarios y cada modelo — ya sea ChatGPT, Claude, Gemini, un LLM autohospedado o un framework de agentes interno. Las políticas inspeccionan cada prompt, respuesta y llamada de herramienta en tiempo real.
Cada prompt y cada respuesta del modelo pasa por un DSL de políticas. Detecta inyección de prompts, jailbreak e instrucciones no autorizadas antes de que lleguen al modelo o al usuario.
PII, PHI, secretos, marcados clasificados y tokens de sensibilidad personalizada se redactan o bloquean antes de que un prompt salga de su perímetro.
Cree listas de permitidos para las herramientas que un agente puede invocar. Inspeccione argumentos, aplique tipos de argumentos y revoque el acceso a herramientas al detectar una violación de política.
Patrones de implementación en línea o fuera de banda. En línea añade menos de un milisegundo a la mayoría de las rutas de inferencia; fuera de banda captura telemetría sin impacto al usuario.
Limite la tasa, regule y aísle a los llamadores abusivos en la capa de API de IA. Las reglas adaptativas se ajustan según los patrones de tráfico en vivo.
Detecte intentos de inversión de modelo, inferencia de membresía y envenenamiento en APIs de proveedores y modelos autohospedados.
HealthCheck se ejecuta junto a sus modelos y agentes — sin cambios de código en la aplicación. El sondeo continuo, el establecimiento de líneas base y las pruebas de regresión generan la evidencia que solicitan los auditores.
Establece líneas base del comportamiento del modelo en prompts, latencia y distribuciones de salida. Alerta cuando la producción se desvía de su línea base validada — para LLMs, SLMs, RAG y bases de datos vectoriales.
Puntuaciones auditables de equidad en categorías protegidas y segmentos demográficos personalizados. Líneas de tendencia, atribución por prompt y evidencia exportable para reguladores.
Regresión continua de factualidad contra sus conjuntos de verdad curados. Detecte cuándo una actualización de modelo o cambio de prompt degrada silenciosamente la calidad de respuesta.
Sondas adversarias recurrentes contra su stack desplegado — mide si los guardrails siguen funcionando a medida que cambian los prompts, herramientas y proveedores.
Controles de políticas como código se ejecutan pre-despliegue en cada cambio de modelo o prompt. Bloquea lanzamientos que fallan cualquier prueba configurada — deriva, sesgo, inyección o factualidad.
Genere automáticamente paquetes de evidencia para FedRAMP, ISO/IEC 42001, NIST AI RMF, SOC 2 y EU AI Act. Mapeo de controles, POA&Ms y artefactos de monitoreo continuo.
SWARM agents coordinate advanced authorized penetration testing, SAST, DAST, fuzzing, KAT/Kali validation, AI AppSec, network intelligence, threat hunting and Deep/Dark/OSINT research. Findings flow through Unified Findings into risk, GRC, reports, remediation and retest workflows.
Connect SIEM, EDR, ITDR, email, cloud, identity, ticketing, STIX/TAXII, MITRE ATT&CK/ATLAS, SCAP, OSCAL, XCCDF/OVAL and OWASP sources. Deploy on AWS EKS, Azure AKS, GCP GKE, on-premises/private cloud or Red Hat RHEL, with Kubernetes and tenant boundaries preserved.
Preflight, identity, Agent-BOM, permissions, autonomy envelope, certification and remediation status per tenant.
SWARM completion, phase timing, tool reliability, target reachability, evidence quality and human approvals.
SAST, DAST, authorized fuzzing, pen-test, threat-intelligence enrichment, retest and remediation closure.
AI Firewall decisions, shadow/embedded AI attribution, model integrity and hidden-weight scanning, drift and guardrail health.
Control coverage, evidence freshness, SCAP/OSCAL mappings, POA&M progress and export-ready audit packages.
Tokens, model routing, GPU/server utilization, agent usage, cost leakage and savings opportunities.
Construido desde cero con un enfoque distinto: seguridad AI-nativa que se adapta más rápido que la evolución de las amenazas.
Seguridad, GRC, aseguramiento de IA, AppSec, inteligencia, nube y operaciones SOC autónomas.
Correlaciona señales de SIEM, EDR, identidad, nube, correo e inteligencia de amenazas en flujos gobernados de investigación y respuesta, con aprobación humana para acciones de alto impacto.
Soporta 14 marcos de cumplimiento incluyendo CMMC 2.0, NIST SP 800-53r5, HIPAA, PCI DSS, EU AI Act y DISA STIG.
12 agentes de counter-AI y operaciones de información para operaciones ML adversarias, análisis de medios sintéticos y mapeo de influencia.
Pruebas adversarias estructuradas con empaquetado de evidencias para presentación al AO. Cadena de hash SHA-256, firma a prueba de manipulaciones.
On-premises, AWS EKS, Azure AKS y GCP GKE con instalación automatizada, endurecimiento de seguridad e identidad Zero Trust.
Enterprise Security Magazine
AI Firewall del Año — ZeroTrusted.ai destacado
The Register-Guard
Daiwabo Information System firma acuerdo exclusivo para distribuir ZeroTrusted.ai en Japón
EIN Presswire
ZeroTrusted.ai calificado como Awardable para trabajo del DoD en el CDAO Tradewinds Solutions Marketplace
Respaldados por socios líderes


Únase a las organizaciones que confían en la IA para proteger sus activos más críticos. Comience su prueba gratuita de 15 días, sin necesidad de tarjeta de crédito.